2. 系統設定#
NG-UTM 提供多層次的管理權限,管理者權限設定可前往「系統設定 > 管理員 > 帳號管理」。
2.1. 基本設定#
2.1.1. 一般設定#
• 一般設定
NG-UTM 基本運作設定。例如:瀏覽器標題、記憶體及連線 timeout 等。
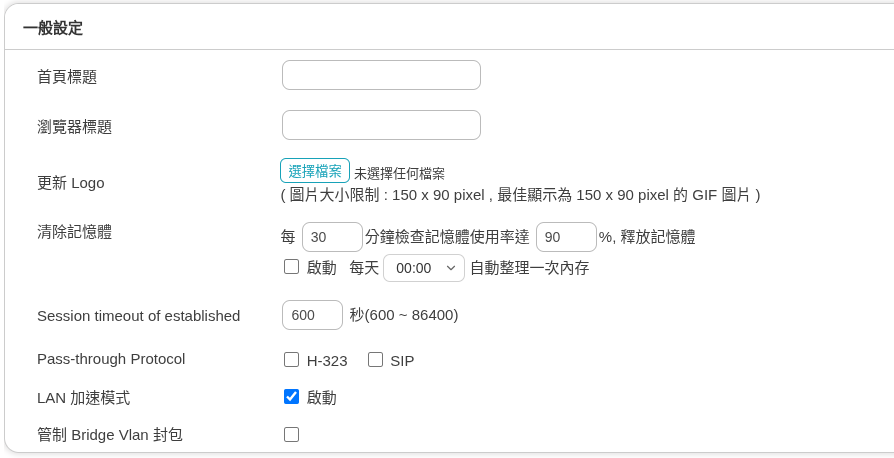
圖 2.1. 管理介面顯示設定#
【首頁標題】:在管理介面的標題區顯示的文字。當管理者同時管理多台設備時,首頁標題可有效幫助管理者辨識並正確設定至要執行的設備上。
【瀏覽器標題】:登入管理介面的瀏覽器標題文字。設定容易辨識的標題,讓管理者在開啟多個網頁時,快速地找出此介面。
【清除記憶體】:為了避免記憶體被無用的程序占用,導致系統運作不正常,NG-UTM 內建自動清理記憶體機制。
Note
【Pass-through Protocol】:當 NU-UTM 運用在視訊會議或 SIP 網路電話時,建議啟用這項功能。啟用後可以讓 H.323/SIP 協議連線時,由外對內發起的連線封包自動導通。
【LAN 加速模式】:將多實體介面所綁定的虛擬介面,從 Bridge模式改為 Switch模式。不同的模式在 網路介面 會提供不同的設定。
【管制 Bridge Vlan 封包】:當防火牆位在兩交換器之間做過濾,且封包會帶 VLAN tag 時,需勾選此項讓防火牆能管制這些封包。
【FTP 主動模式開放 Port】:若內部的 FTP 伺服器使用非標準的 20 PORT 來傳輸資料,可以在此設定讓防火牆開放這個 PORT。
• Auto VPN
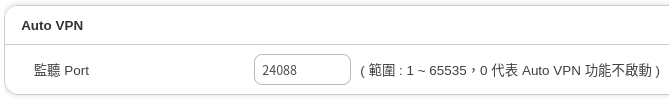
圖 2.2. Auto VPN#
• 登入失敗封鎖設定
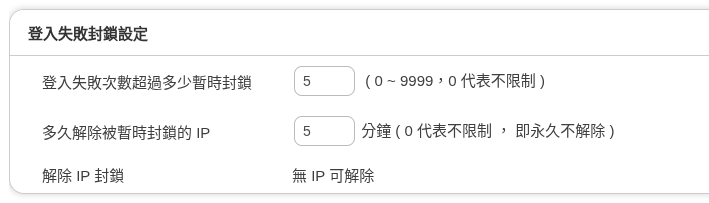
圖 2.3. 登入失敗封鎖設定#
• 首頁設定
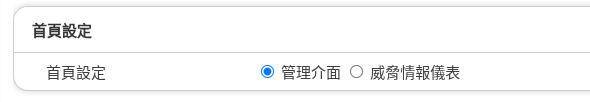
圖 2.4. 首頁設定#
【首頁設定】:共有 2 個選項,管理介面跟 Dashboard。設定當管理者登入時,會進入哪一個畫面,預設是管理介面。
• 首頁網路介面預設顯示
主要管理者登入 NG-UTM 的管理介面時,會顯示每個網路區域 (ZONE) 的即時流量,當網路區域數量眾多時,對管理者來說不容易辨識,此處可以設定預設顯示的網路區域。
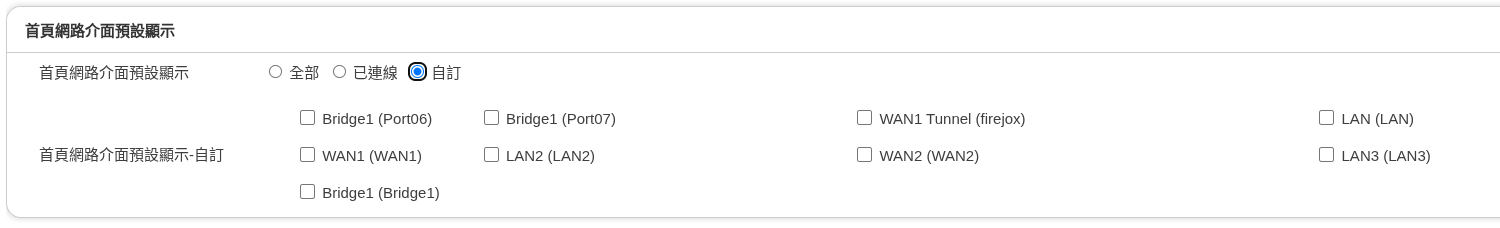
圖 2.5. 選擇首頁顯示網路介面#
【首頁網路介面預設顯示】:共有 3 種模式可供選擇,全部、已連線跟自訂。
全部:所有 ZONE 介面都會列出來,不論有無啟用或是流量。
已連線:只顯示已經連線的介面,其他沒有啟用或是連線的介面都會被隱藏。
自訂:由管理者挑選要顯示的 ZONE,不論它是否已經連線。
• Drop Session Log
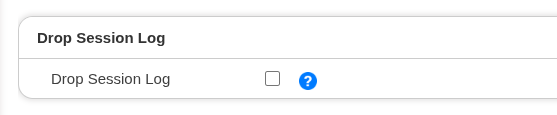
圖 2.6. Drop Session Log#
2.1.2. DNS 解析#
【DNS Server 1】:NG-UTM 第一個使用的 DNS 伺服器,例如,168.95.192.1。
【DNS Server 2 】:NG-UTM 第二個使用的 DNS 伺服器,例如,168.95.192.1。
【DNS Server 3 】:NG-UTM 第三個使用的 DNS 伺服器,例如,2001:b000::1。
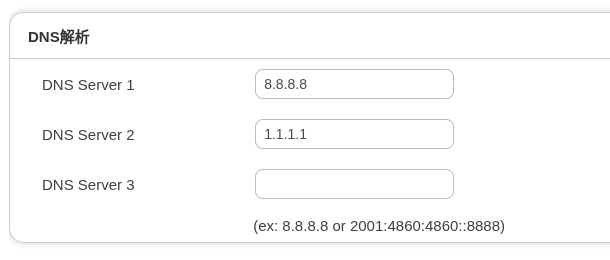
圖 2.7. DNS 伺服器#
NG-UTM 需要查詢 DNS 紀錄時會先由 DNS Server 1 開始查詢,如果設定的 DNS 伺服器沒有回應,再依序使用其他的 DNS 伺服器。
2.1.3. 管理介面存取設定#
• 管理介面存取設定
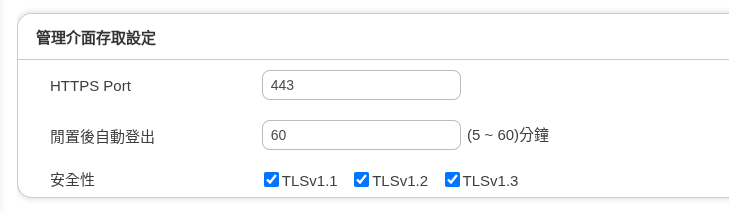
圖 2.8. HTTPS Port 及自動斷線時間#
【安全性】:可調整介面 TLSv1.1、TLSv1.2、TLSv1.3 版本。
NG-UTM 可以設定多個 ZONE,每一個 ZONE 都可以設定 IP 位址,此 IP 位址就可以提供給主要管理者或是次管理者進入管理介面。
• SSL憑證設定
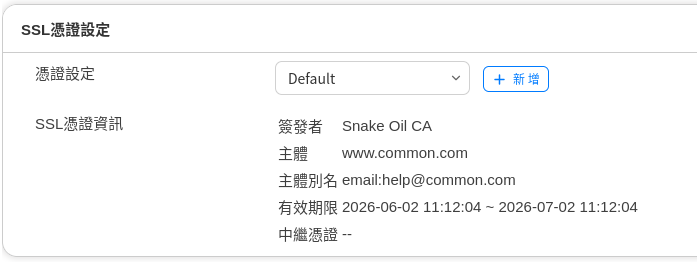
圖 2.9. SSL 憑證設定#
NG-UTM 預設使用自簽的 SSL 憑證,當管理者第一次登入時,瀏覽器會跳出警告訊息,因為這個憑證沒有被任何權威機構簽署過,所以瀏覽器會認定它不安全。
可以在 SSL 憑證設定 上傳憑證,再使用下拉選單選擇。也可以使用  產生自簽憑證。
2.2. 時間設定#
NG-UTM 的紀錄都會標註時間,所以時間的準確度很重要,系統具有自動校正時間的功能,會根據設定的時區跟時間伺服器進行網路校正。
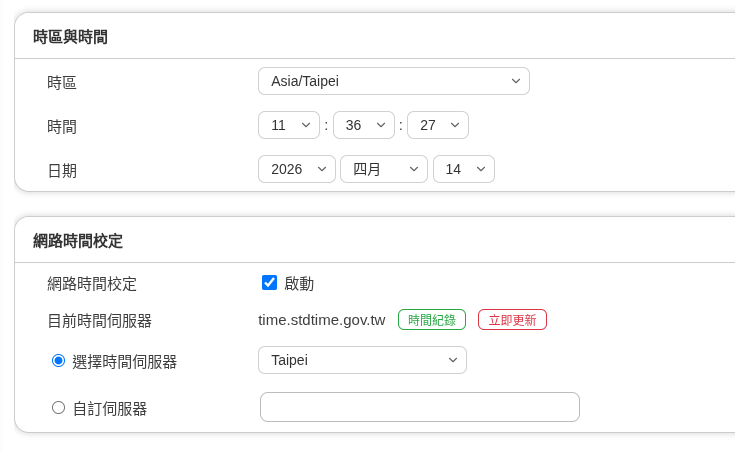
圖 2.10. 設定系統時間跟時區#
• 時區與時間
【時區】:設定 NG-UTM 的時區,從時區列表中選一個 NG-UTM 所在的時區。
【時間】:設定 NG-UTM 的時間。
【日期】:設定 NG-UTM 的日期。
自行設定時區與時間,再按下儲存,就完成設定時間的動作。
• 網路時間校正
【網路時間校定】:選擇是否啟用這項功能,預設為關閉。
【目前時間伺服器】:目前使用的時間伺服器。
 :如果需要馬上校正時間,可以按下此按鈕,系統會立刻跟設定的時間伺服器校正資料。
 :紀錄 NG-UTM 跟時間伺服器的校正資料,所有的資料會保留 3 天。
【選擇時間伺服器】:按照時區,選擇適用的時間伺服器。
【自訂伺服器】:自行輸入使用的時間伺服器。
2.3. 管理員#
防火牆初次連線時,會要求管理者建立帳號密碼。當時建立的帳號就在此列出,為 All Privileges 權限。參考 第一次安裝 章節。
管理者後續可以設定其他帳號,並且分配不同的權限(Read, Write, All Privileges)給這些帳號,讓他們協助管理整台設備。例如:
管理員A只管理 VPN 的操作,例如 VPN 通道的建立、管制
管理員B可以管理設備,但是沒辦法看到內容紀錄的資料
管理員C為第二主要管理者,有全部權限。
稽核人員可以進入 NG-UTM 中查詢被紀錄下來的資訊,但無法更改任何設定。
2.3.1. 帳號管理#
帳號管理會列出所有可以進入 NG-UTM 管理介面的管理者帳號及權限,包含可以瀏覽或是寫入的功能項目、預計變更密碼的時間等。
• 新增管理者帳號及權限
點選 按鈕,進入新增管理者的設定,說明如下:
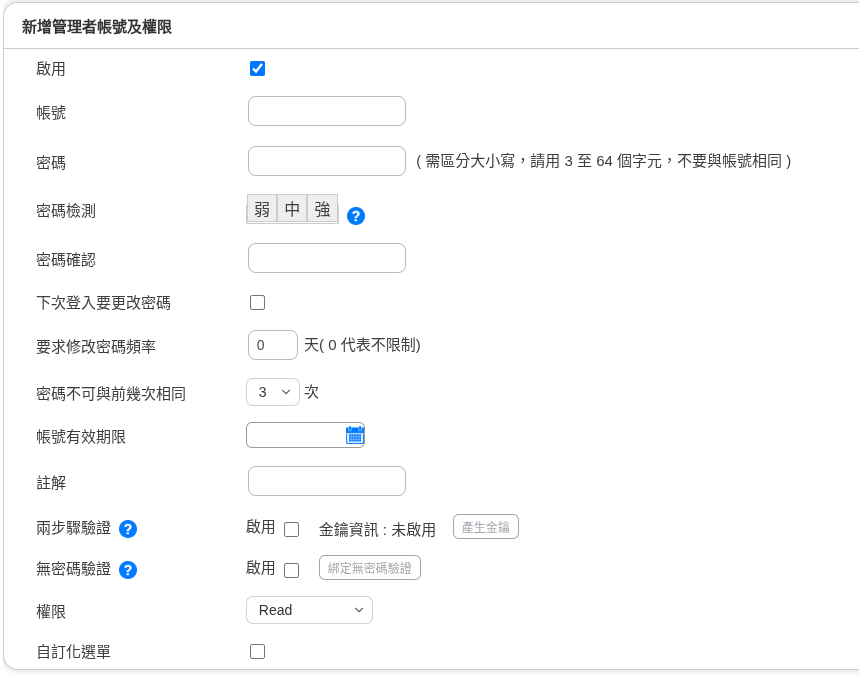
圖 2.11. 新增一個管理者#
【帳號】:新增管理者使用的帳號,任何英文跟數字的組合皆可。
【密碼】:密碼會區分英文大、小寫,請用 3 至 64 個字元,密碼不能與帳號相同。一般而言,8 位數的英文+數字組合就能提供一定強度的密碼。
【密碼檢測】:NG-UTM 會自動幫您判斷密碼強度。利用下面幾種方式增加密碼安全度:
英文字母和數字混合使用。
使用特殊字元,例如 「@」。
大小寫混合使用
【密碼確認】:需要再次輸入設定的密碼,避免設定的密碼前後不一致。
【下次登入要更改密碼】:新的管理者第一次登入成功後,是否要強迫改密碼,預設為關閉。
【要求修改密碼頻率】:每隔多少天,系統就會自動提醒管理者修改密碼,0 天代表關閉這項功能。
【密碼不可與前幾次相同】:避免使用者使用重複的密碼,至少為一次,也就是不能跟上次的密碼一樣。
【帳號有效期限】:當到期後,這個帳號就無法登入系統。
【註解】:新增管理者容易辨識的描述。
【兩步驟驗證】:啟用後,除了輸入原本的密碼,需再輸入 TOTP Authenticator 產生的驗證碼才能登入帳號。
【無密碼驗證】:啟用後,不用輸入密碼,而是透過 Sharetech Authenticator 結合生物辨識進行驗證登入。
【自訂化選單】:主要管理者授予次管理者能瀏覽或設定的項目,如果沒有勾選,代表次管理員可以對整個系統進行瀏覽或設定。
範例:建立自訂化選單,並觀察 Read 跟 Write 權限的不同。
設定自訂化選單有「基本設定」、「訊息通知」、「區域設定」、「IP Tunnel」、「管制規則」、「位址表」等項目。
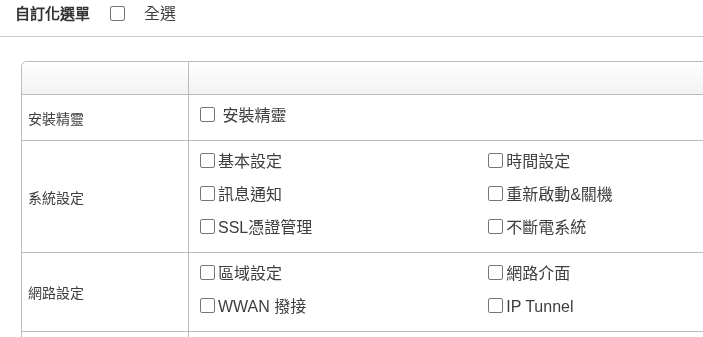
圖 2.12. 自訂化選單#
具有 Read 權限的帳號登入管理介面後,他可以看到選單的項目,但是沒有【確定】或是【儲存】的按鈕。
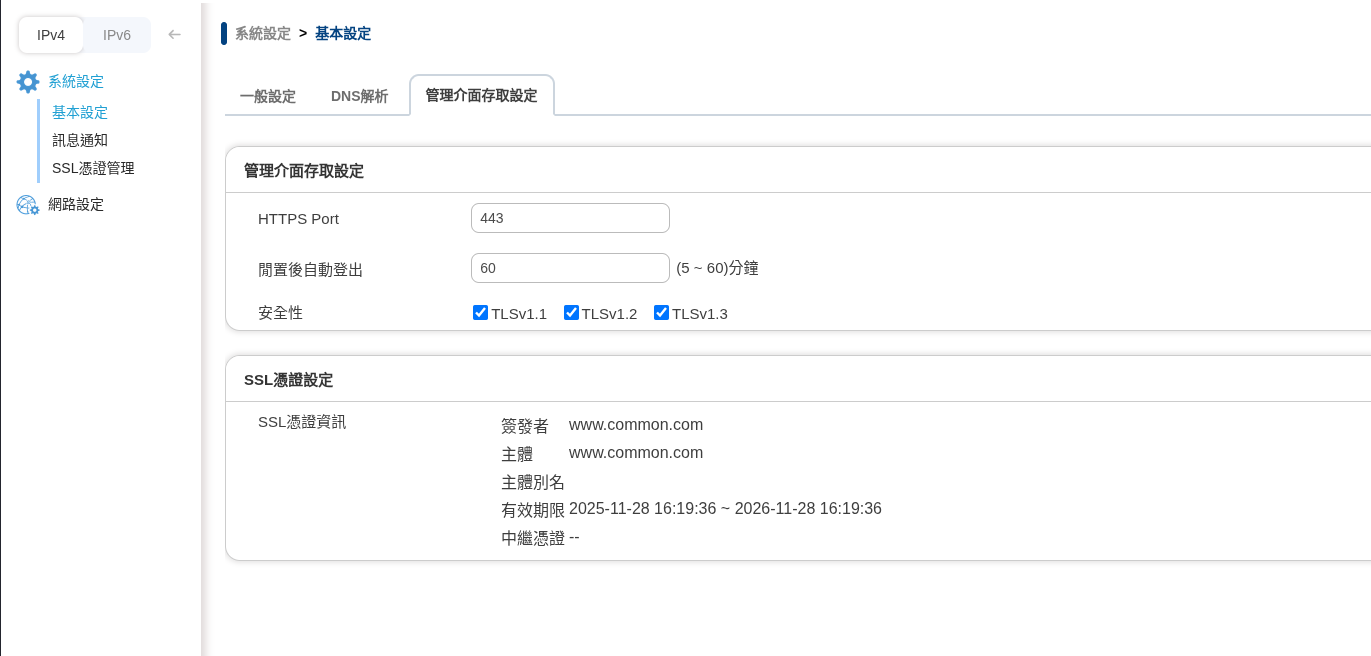
圖 2.13. Read 權限及自訂功能#
具有 Write 權限的帳號登入管理介面後,他可以看到選單的項目,且有【確定】或是【儲存】的按鈕。
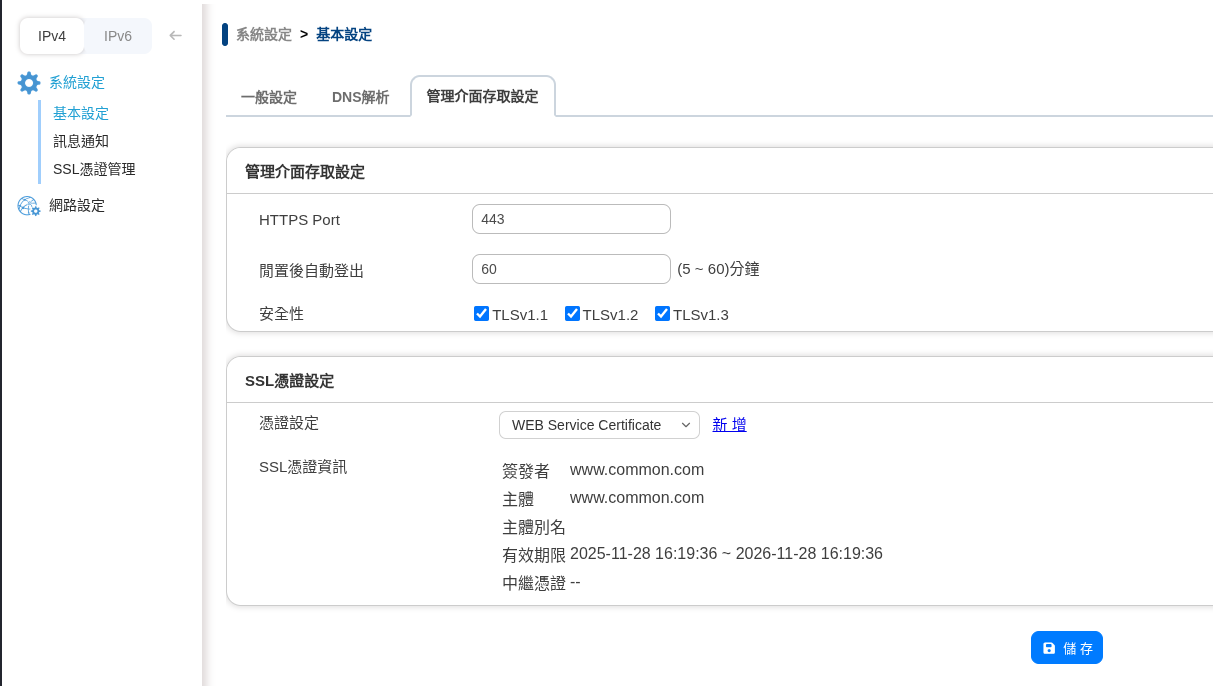
圖 2.14. Write 權限及自訂功能#
2.3.2. 帳號安全設定#
這裡可以設定一般登入的密碼規則,還有兩步驟驗證、無密碼驗證的設定。
• 密碼自訂規則
【最短長度】:一般建議至少使用 8 位數的密碼,越長的密碼安全性越高。
【必須包含】:選擇密碼內必須包含的字元,可選擇大寫字母、小寫字母、數字跟特殊字元。
【新密碼不可包含舊密碼】:避免改密碼時只加入一兩個字元的變化,造成密碼強度不夠。此設定只在【下次登入要更改密碼】時生效。
【密碼不可與前幾次相同】:會影響到建立新帳號時的預設值。
【要求修改密碼頻率】:會影響到建立新帳號時的預設值。
• 兩步驟驗證規則
可以設定成功登入後,是否可以一段時間內再次登入不需要兩步驟驗證,或是每次都要驗證。但必須登入來源是相同IP。
• 無密碼驗證設定
【伺服器名稱】:提供管理者辨識此設備的名稱,也是APP內綁定裝置時的預設名稱。
【伺服器位址】:在 網路介面 設定的介面位址都可以用來連線,或是使用自訂來限制單一IP,也可以輸入網域。連線的介面位址必須啟用【管理 IP】。
【伺服器通訊埠】:存取管理介面的通訊埠,也就是 管理介面存取設定 的【HTTPS Port】。
【需輸入驗證碼】:管理者帳號在透過無密碼驗證登入時,是否需要額外輸入驗證碼。
【發送通知限制】:設定5分鐘內發送的推播次數,可設定 1~20 次。
2.3.3. 管理者的 IP 位址#
• 設定
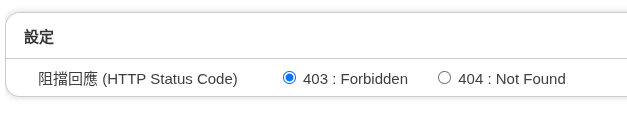
圖 2.15. 設定阻擋回應#
【阻擋回應 (HTTP Status Code)】:當非設定的管理 IP 嘗試登入管理介面時,防火牆會如何回應。可選擇回應禁止連線 (403),或是不回應 (404)。
• 新增一筆管理者 IP 位址
在管理者的 IP 位址列表下方點選 按鈕,進入新增來源 IP 位址的頁面,說明如下:
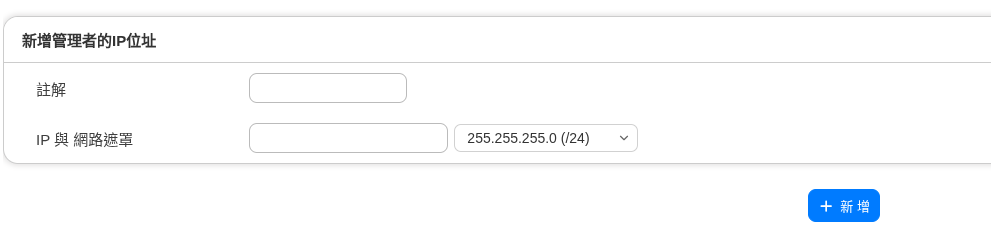
圖 2.16. 設定管理者的來源 IP 位址#
【註解】:來源 IP 位址容易辨識的名稱。
2.3.4. 記錄清除#
NG-UTM 會記錄大量的資料,包含管理者登入、登出甚至他在這一台設備的操作紀錄,還有使用者通過這台設備的使用紀錄,包含郵件、WEB/HTTPS 等,還有系統運作及防護的記錄,包含防火牆攻防紀錄、IPS及病毒等,當這些資料累積到一定的程度,有些是按容量,有些是按時間,系統就必須把這一些資料清除掉。
智慧清除設定
當資料空間使用量達到下列所有條件時,系統將會自動更改記錄保留時間設定並清除紀錄
資料空間使用率達到設定值(80 ~ 99%)
資料庫使用量超過資料空間 40%
【啟用】:啟用後,當系統容量使用率達到設定的數值,將自動變更下方的內容記錄保留時間
【紀錄保留時間變更紀錄】:智慧清除設定啟用後,每當自動變更記錄保留時間,會在此留下記錄
【自動清空內容紀錄】:記錄保留時間已達最小值且容量仍不足時,將會從使用量最大的資料庫開始清空記錄直到容量足夠
【內容清空紀錄】:每當發生自動清空內容,會在此留下記錄
• 記錄清除
• 內容記錄保留時間設定
2.3.5. USB紀錄備份#
記錄匯出至USB
【備份記錄保留時間】:在USB中備份記錄的保留時間。
【匯出項目】:哪些項目產生的記錄要備份到USB中。
掛載USB資料
防火牆可以掛載USB資料,讓管理者可以直接在USB中查看備份的記錄資料。
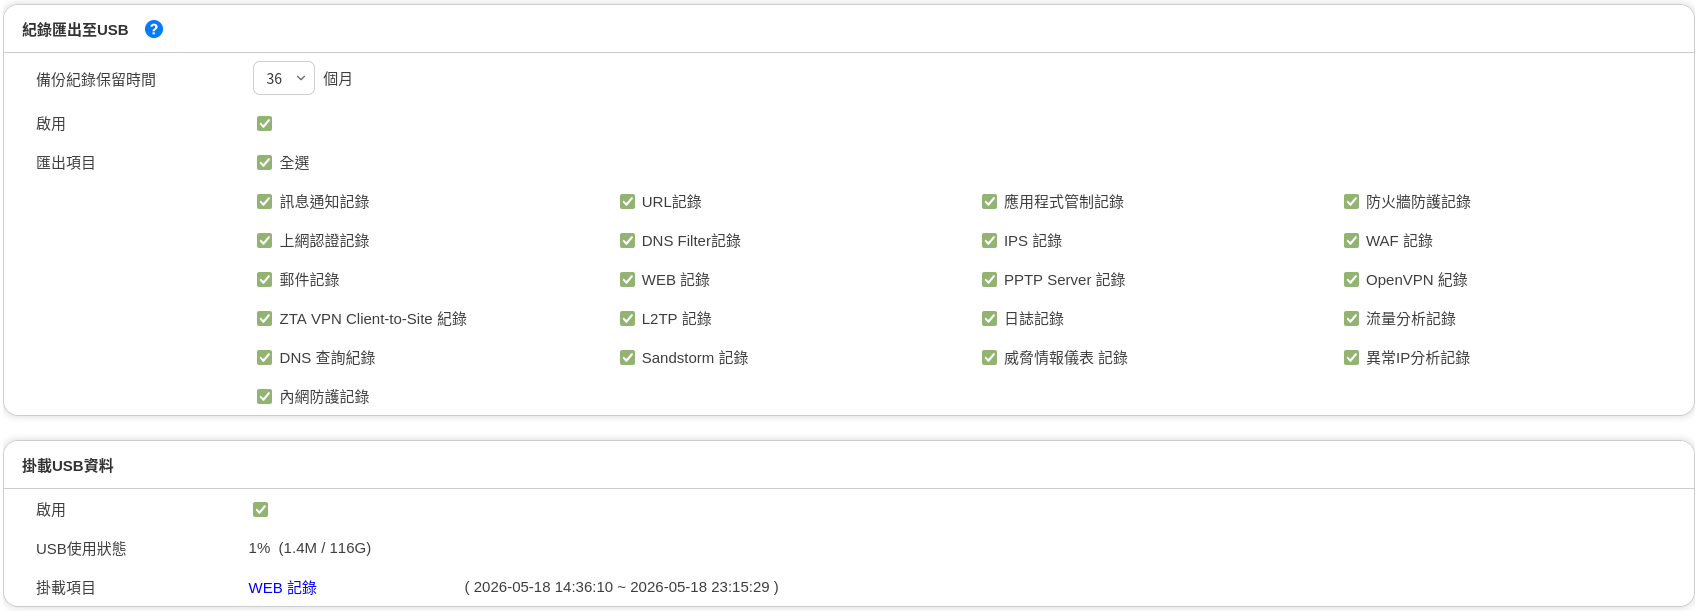
圖 2.17. USB紀錄備份#
2.4. 系統升級#
NG-UTM 的最新韌體資訊發布在官網上,管理者可以在sharetech官方網站的 韌體檔案下載 網站上找到最新的韌體資訊。
有全自動、半自動跟手動 3 種升級模式:
全自動跟半自動升級:系統設定 > 系統升級 > 韌體資訊 。
手動升級:系統設定 > 系統升級 > 軟體升級 。
2.4.1. 韌體資訊#
這裡可設定全自動或半自動的升級模式:
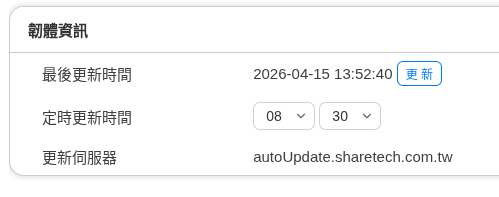
圖 2.18. NG-UTM 的韌體升級設定#
【最後更新時間】:最後一次韌體資訊檢查的時間。若想知道目前是否有最新的韌體,可以按下  按鈕檢查是否有新的軔體,如果有的話就會下載到設備中讓管理者使用。
【定時更新時間】:設定每天檢查的時間,此為檢查跟下載軔體的時間,不是軟體升級的時間。
【更新伺服器】:NG-UTM 檢查最新韌體的伺服器名稱。此為系統預設,管理者無法更改,預設網址為:autoUpdate.sharetech.com.tw。
【自動下載】:啟用自動下載的功能後,NG-UTM 會在指定時間到更新伺服器檢查最新韌體並自動將韌體下載 NG-UTM 中。
【自動升級韌體】:全自動升級韌體模式。首先啟用 自動下載 的功能後,此功能才能被啟用。針對自動下載的韌體,在管理者排定的時間內,執行升級動作。
Note
當自動升級韌體過程因為某些因素導致升級失敗,此時這個功能就會被停用,也就是升級失敗後管理者須排除失敗因素,否則系統將不再執行自動升級韌體動作。
【升級韌體時間】:管理者指定在此時間執行升級動作。一般而言為了避免影響正常的使用,通常會排定在系統使用率最低的時候。
【韌體升級紀錄】:每次韌體更新系統都會詳細記錄時間、版本、成功或是失敗,這些資料可由紀錄按鈕中取得。
• 韌體檔案
2.4.2. 軟體升級#
手動升級韌體機制:先取得韌體後,再上傳到 NG-UTM 中。
【伺服器型號】:NG-UTM 的型號。
【目前軟體版本】:NG-UTM 的軟體版本,10.0.3.1 是最初始的版本號碼,新的版本號碼數字會比前一版的數字大。
【軟體升級】:選擇要上傳到 NG-UTM 的韌體。
按下  按鈕後,系統就會開始執行升級動作。
Note
從官網取得的韌體檔案,不需要解壓縮,直接上傳即可。
2.4.3. 韌體下載紀錄#
不論採用自動下載或是手動上傳,NG-UTM 會把韌體更新過程記錄下來,管理者可以透過【韌體下載紀錄】,找尋相關歷史記錄,包含起始時間、結束時間、傳輸時間、版本、大小、事件等。
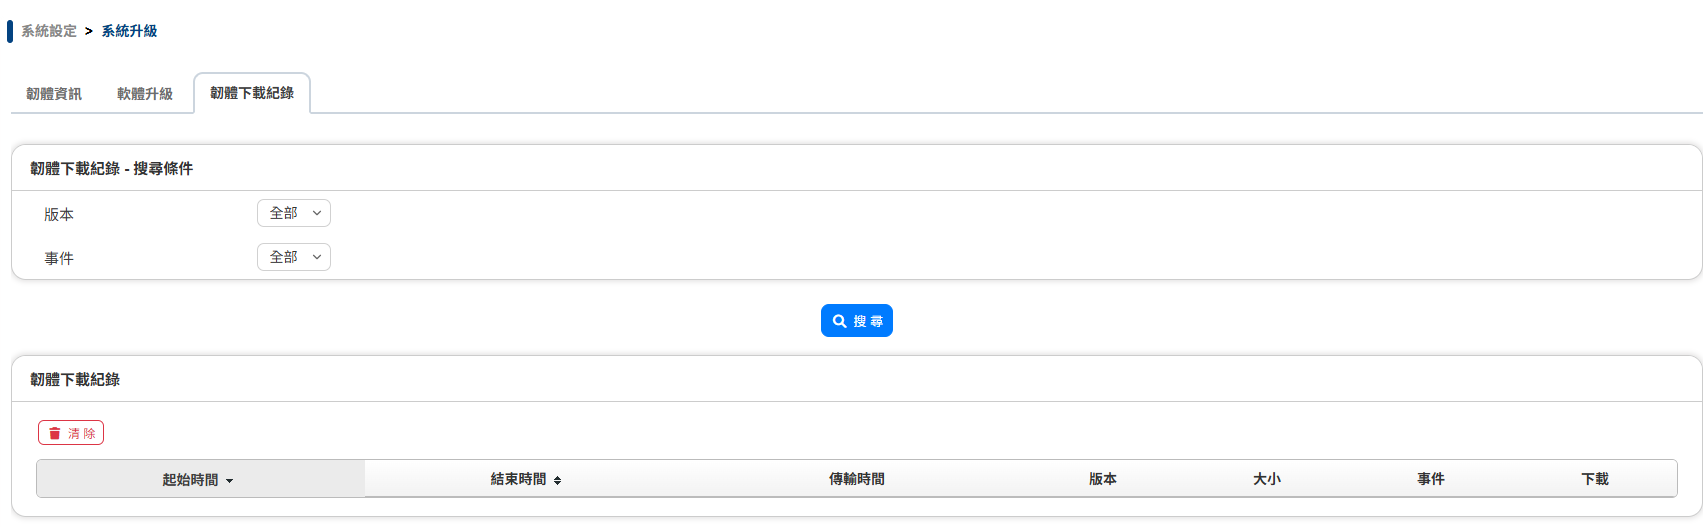
圖 2.19. 韌體下載紀錄#
【版本】:針對韌體版本搜尋。
【事件】:NG-UTM 韌體下載成功或是失敗的事件。
2.5. 備份與還原#
備份動作分成手動跟全自動,手動方式在 系統備份與還原 操作,全自動則在 自動備份 。
萬一備份還原的動作仍然無法滿足,管理員可以對系統執行恢復出廠值的動作,把 NG-UTM 還原到最初的狀態,再重新設定。
2.5.1. 系統備份與還原#
• 系統備份至 USB
Warning
因為執行還原後會關機,而重新開機後會自動偵測並執行 USB 還原。因此完成備份或還原後,請務必將 USB 裝置拔除,否則下次開機時會自動執行還原動作。
• 系統備份
按下備份鍵可將目前系統之設定值匯出。NG-UTM 會將整個系統的設定資料,壓縮成一個 tgz 格式的壓縮檔,當要執行還原動作時,匯入此檔案即可。
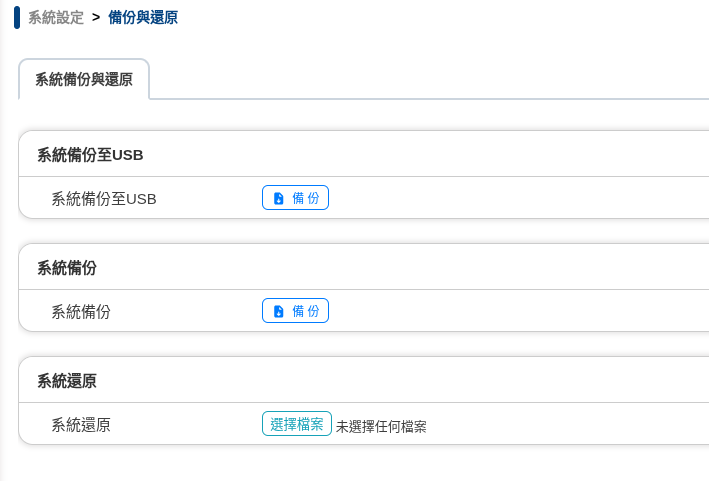
圖 2.20. 系統備份#
2.5.2. 自動備份#
【啟用】:勾選啟用後,就開始設定執行備份的日期、時間。
【保留備份數量】:NG-UTM 會在系統上保留最新的數份設定檔,新的設定檔將會覆蓋較舊的,採先進先出的覆蓋方式。
【立即備份】:按下立即備份按鈕,系統會馬上執行備份動作,並將它儲存在 NG-UTM 中。
• 備份紀錄
所有自動備份的紀錄都會被保留下來,包含備份時間、軟體版本等,管理者可以對任何自動備份下來的資料執行下列動作:
【下載至 USB】:將備份檔儲存在 USB 裝置上。當系統重新開機並偵測到這個 USB 裝置時,會自動執行還原動作,不需要再去點選系統還原的動作。
【下載】:把這一份備份檔下載到管理者的電腦中。
【還原】:讓 NG-UTM 直接回到某一設定檔的狀態,點選【還原】後 NG-UTM 會要求管理員輸入數字以確認是否要執行還原動作,如下圖。
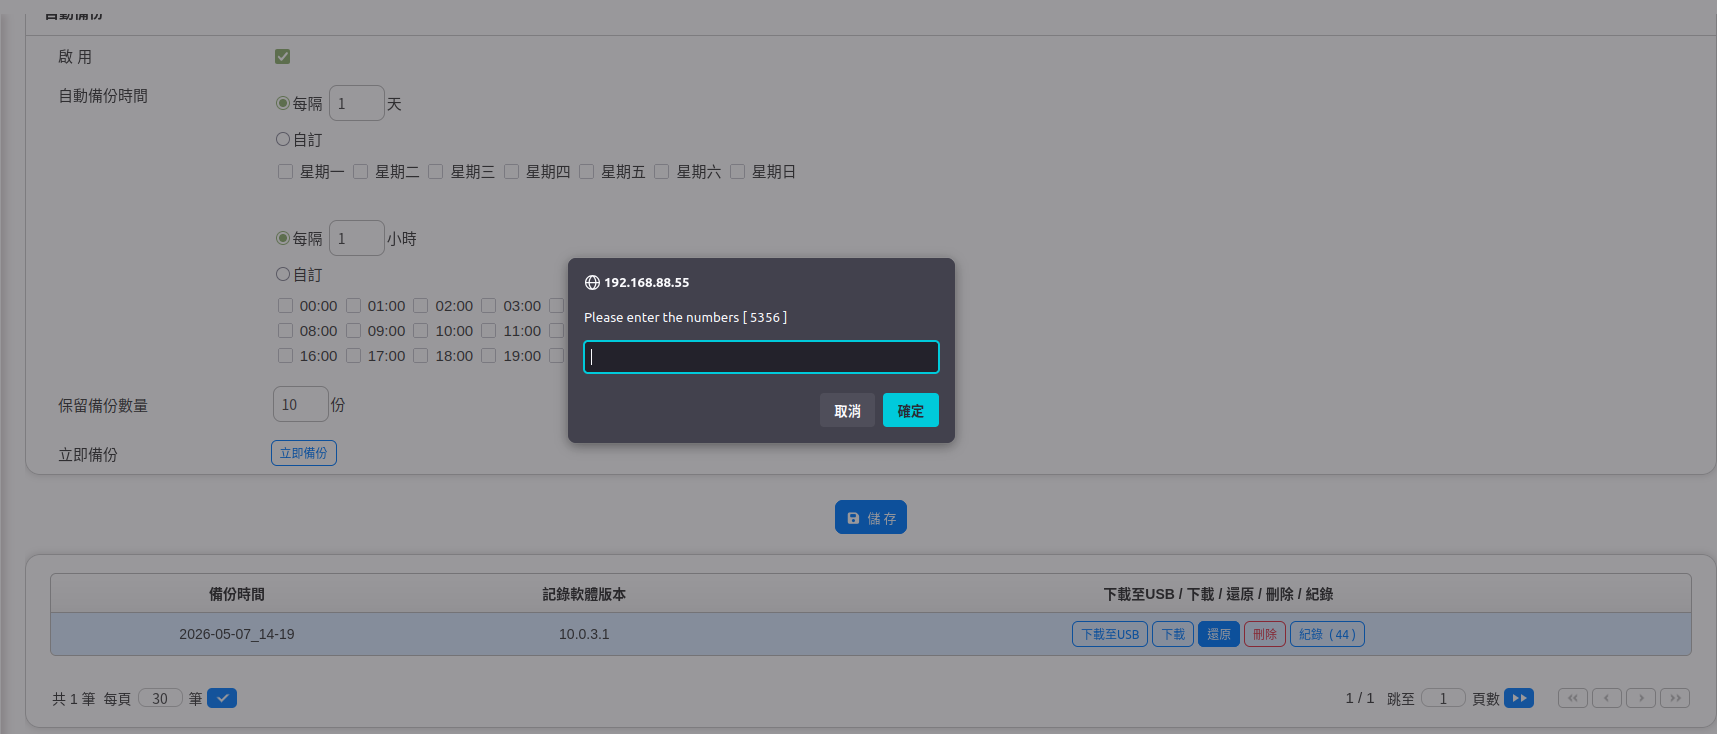
圖 2.21. 系統還原確認#
【刪除】:把這個備份設定檔從系統中刪除。
【紀錄】:NG-UTM 會詳細記錄自動備份設定檔之間的差異項目,方便管理者追蹤比較。點選後會開啟新視窗列出詳細內容,如下圖。
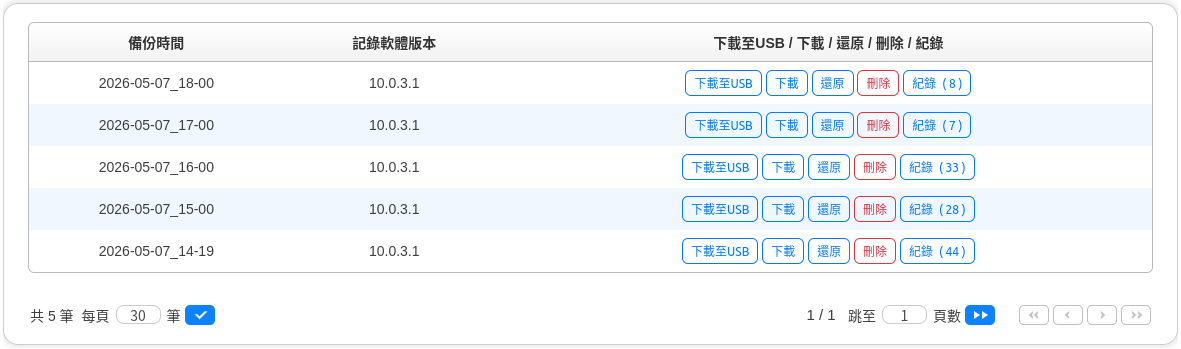
圖 2.22. NG-UTM 自動備份的紀錄#
在記錄中有更改時間、帳號、管理者 IP 位址、更改的項目、動作跟每個項目更改前及更改後的比較,管理者可依據這些資料判斷要不要執行還原或是找出問題的癥結。
2.6. 訊息通知#
2.6.1. 訊息通知#
• 訊息通知
NG-UTM 會依照不同類型的訊息通知事件做定期檢查,檢查後如發現問題,就會根據這裡的設定寄出通知郵件。
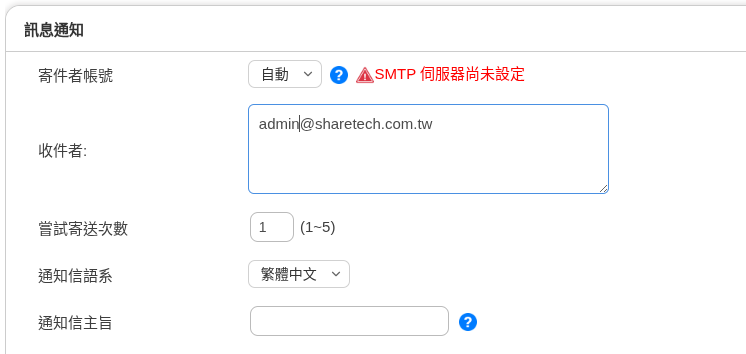
圖 2.23. 訊息通知郵件設定#
【寄件者帳號】:選擇寄出通知郵件時使用的寄件者帳號,寄件帳號在「SMTP 伺服器設定」頁籤中設定。
【收件者】:輸入訊息通知郵件的收件者,可以有多個收件者(換行新增)。
【嘗試寄送次數】:設定當通知信傳送失敗時,最多會嘗試傳送幾次。設定的範圍是 1~5 次,當寄送失敗超過設定的次數,此封訊息通知將不會寄出。
【通知信語系】:選擇通知郵件的語系,共有 English、繁體中文跟簡體中文三種。如果語系設定不正確,有可能導致收信者收到的通知信為亂碼。
• 訊息通知事件
項目 |
說明 |
|---|---|
線路斷線 |
檢查廣域網路 (WAN) 對外是否暢通。 |
DDNS 更新失敗 |
設定的 DDNS 服務是否正常更新及運作。 |
HA 狀態切換及資料同步異常 |
HA 模式下,Master 跟 Slave 曾經切換或者 2 台設備的資料在同步時有發生異常。 |
防火牆攻擊防護 (SYN, ICMP, UDP, PortScan) |
NG-UTM 遭受到攻擊時,系統會發出通知信。 |
異常流量 IP:Session, Zone Out (TX), Zone In (RX) |
內部上網的電腦超出設定的流量。 |
病毒阻擋 (上網,收信…) |
郵件或是上網的檔案發現病毒。 |
系統操作日誌 |
系統操作日誌有異動的資料。 |
管理者使用帳號,登入錯誤事件 |
管理者登入時發生錯誤。 |
OpenVPN,ZTAVPN 上網認證,登入錯誤事件 |
OpenVPN, ZTAVPN 用戶登入時,帳號密碼驗證錯誤。 |
軟體更新通知 |
新的韌體發布。 |
資料空間容量過低 (Usage over 90%) 和壞軌 |
資料空間可用空間太少或是有壞軌現象。 |
自動備份系統設定檔 |
自動備份成功與否的通知信。 |
協同防禦 |
跟交換器、無線 AP 的協同防禦阻擋通知信。需先設定 防護設定 裡面的通知項目。 |
資料庫異常通知 |
本機的資料庫異常。 |
AP 管理通知 (AP 管理請求, 連線狀態異常) |
新 AP 申請加入或是有連線異常狀況。 |
郵件流量封鎖防禦 |
對外大量寄信超過設定值。 |
IPSec 斷線通知 |
IPSec VPN 斷線。 |
IPSec 切換通知 |
SD-WAN 環境下,任何一個 IPSec 通道斷線。 |
使用者管理即將到期通知 |
使用者管理內的帳號即將到期。 |
使用者管理到期刪除通知 |
使用者管理內的帳號到期後,系統將它刪除前先通知管理者。 |
授權狀態異常 |
若授權狀態異常則會發送通知(軟體版限定) |
流量配額用完通知 |
設定流量配額下,即將用完配額。 |
UPS 記錄 |
跟 UPS 的通聯記錄。 |
應用程式版本異動通知 |
本機的應用程式版本有新版本釋出。 |
CMS 通知 |
CMS 運作下的通知信。 |
系統空間異常 |
系統的儲存空間太少或是在短時間內被塞滿。 |
系統異常關機通知 |
系統遇到不正常關機問題通知。 |
USB 空間容量過低 (Usage over 90%) |
USB 裝置的可用空間過低將發送通知 |
病毒引擎異常通知 |
病毒引擎服務異常通知。 |
DHCP Flood Attack 防護通知 |
DHCP遇到Flood Attack攻擊的防護通知。 |
Let’s Encrypt 自動申請結果通知 |
若在 SSL 憑證設定 使用自動更新憑證,則會發送通知。 |
IPS記錄 |
若有指定的 IPS 規則被觸發,則會發送通知。需先設定 IPS 通知項目 |
防火牆永久封鎖 |
若有IP在 防火牆功能 的永久封鎖名單中,則會發送通知 |
OpenVPN, ZTA VPN, 上網認證 永久封鎖 |
OpenVPN, ZTAVPN 用戶登入失敗過多被永久封鎖將發送通知 |
WAF 永久封鎖 |
WAF 設定 中觸發永久封鎖會發送通知 |
時間表即將到期通知 |
時間表 中使用模式 2 即將到期前會發送通知 |
自動升級通知 |
設定執行自動升級前幾個小時發送通知 |
2.6.2. 訊息通知記錄#
NG-UTM 會把每次的訊息通知(不論成功與否)都記錄下來,方便管理人員日後查詢。
• 訊息通知紀錄搜尋
【日期】:搜尋指定時間內的通知紀錄。
【事件】:可選擇特定事件項目或是全部事件。
【收件者】:訊息通知的收件者。可以用「*」為萬用搜尋關鍵字,例如:*@abcd.com。
• 訊息通知搜尋結果
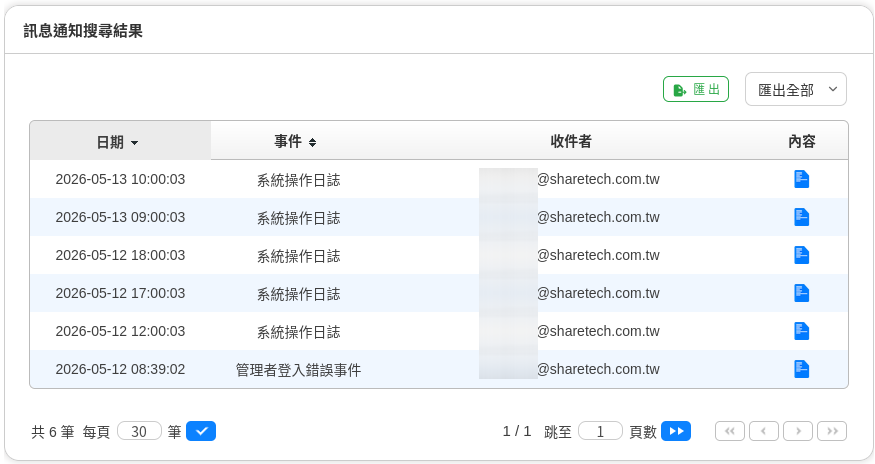
圖 2.24. 訊息通知紀錄搜尋結果#
搜尋的結果是以紀錄的時間為排序,也可以按照事件來排序分類,欄位的  鍵可以更改排序方式。點選內容欄位的
 圖示查看更詳細的資料。
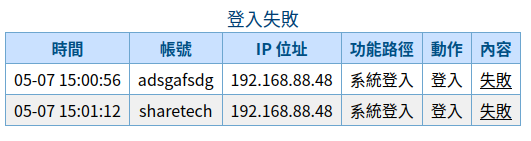
圖 2.25. 訊息通知紀錄詳細內容#
2.6.3. SMTP 伺服器設定#
NG-UTM 寄出通知郵件時需要使用 SMTP 伺服器設定寄件帳號,如沒有設定任何有效的寄件者帳號,則所有的通知信將無法順利寄出,管理者可以設定多筆寄件者帳號。
• 新增 SMTP 伺服器
點選 SMTP 伺服器設定列表下方的 圖示進入新增 SMTP 伺服器。
【寄件者名稱】:預設的寄件者名稱為 Admin,勾選【自訂名稱】後,就可以將 Admin 改成收信者容易辨識的名稱,例如:來自 NG-UTM 的通知。
【寄件者】:顯示在收信者的通知信郵件的寄件者名稱。 此為顯示名稱,非寄件者帳號,一般的郵件軟體預設會顯示寄件者名稱,如果寄件者沒有設定名稱,才會以郵件帳號當作顯示名稱。
【伺服器】:SMTP 郵件伺服器主機,例如:abcd.com 或 211.22.22.22。
【Port】:SMTP 是 TCP 25,SMTPS 是 465 或是 587,由寄件伺服器決定。
【帳號】:登入 SMTP 郵件伺服器的帳號,根據每一個 SMTP 郵件伺服器的不同要求,輸入帳號或是完整 email,例如 jean 或是 jean@abcd.com。
【密碼】:登入 SMTP 郵件伺服器寄件者帳號的密碼。
【需要驗證】:若 SMTP 郵件伺服器需要帳號認證,請勾選。
【TLS】:根據 SMTP 郵件伺服器的要求,寄件帳號登入的方式,選擇是否要啟動 TLS。(TLS 是利用密鑰演算法在網際網路上提供身分認證與通訊保密的通訊協定)
【指定來源位址】:某些郵件伺服器只對特定的寄件 IP 位址提供服務,要用它來寄信,就需要輸入郵件伺服器指定 IP 位址。
• 寄件者帳號驗證寄信
設定完成 SMTP 伺服器的寄件者帳號後,如果擔心設定的資料有誤,造成收信者無法正常的收到訊息通知郵件,NG-UTM 提供線上測試寄信功能。
在 SMTP 伺服器設定列表中,NG-UTM 會列出每一個寄件者帳號的詳細資料,按下在【SMTP 測試郵件】欄位的【測試】按鈕後輸入收件者的郵件帳號。
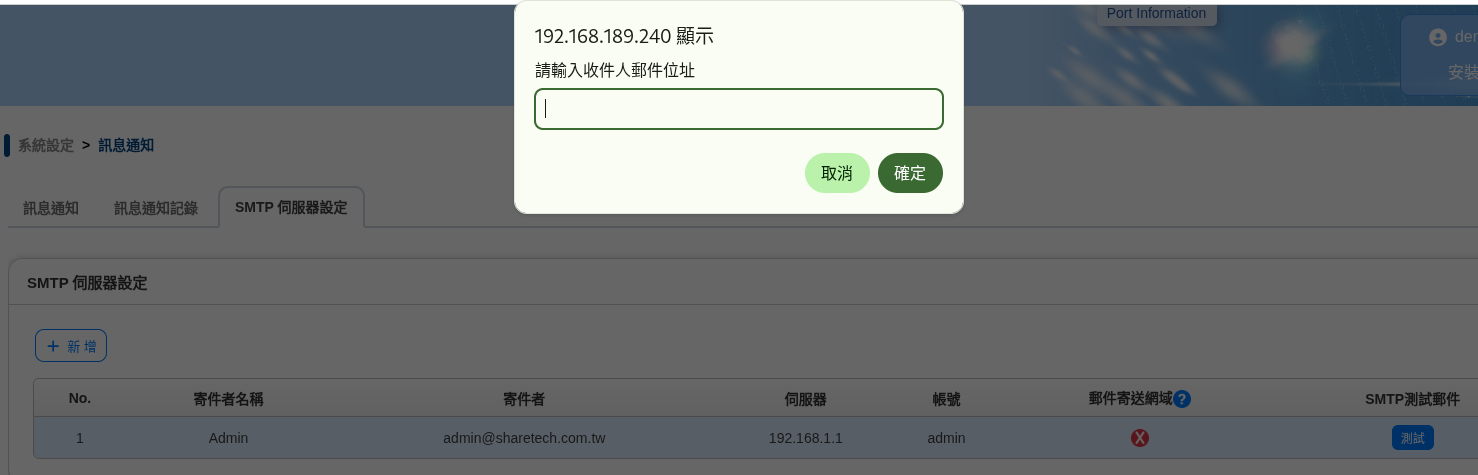
圖 2.26. 測試 SMTP 伺服器#
輸入收件人郵件位址後按下確定,如果收件人的郵件信箱收到一封主旨為「This is a SMTP TestMail」的信件,代表此 SMTP 伺服器設定正常。
2.7. 重新啟動&關機#
NG-UTM 提供 2 個按鈕執行正常開關機動作,管理者可依照需求執行。另外,為提高運作的穩定度,系統可以執行定期重新開關機的動作。
2.7.1. 重新啟動&關機#
2.7.2. 自動重新啟動#
【啟用】:啟用自動重新啟動的機制,預設為關閉。系統會自動記錄重新開機的時間及成功與否,可點選右邊的紀錄按鈕查看。
【週期】:3 種週期可選擇,天、周跟月,正常運作下設定每月重新開機一次即可。
【自動重啟時間】:何時執行自動重啟,一般會設定在非系統提供服務的時間。
2.8. AP 管理#
2.8.1. AP 管理設定#
開啟 NG-UTM 的 AP 管理功能,預設為關閉,啟用後就可以開始加入新的被託管的 Wireless AP。管理員可以按照不同屬性用途,把 Wireless AP 分群組,方便管理。
2.8.2. AP 管理#
在 AP 管理點選 新增欲被管理的 Wireless AP。
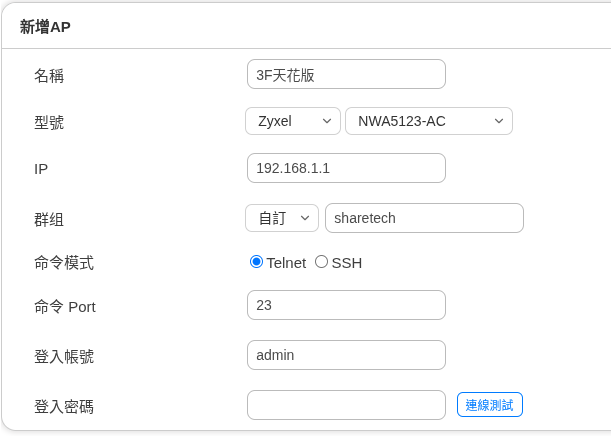
圖 2.27. 新增一台無線 AP#
【名稱】:新增被管理的 AP 名稱,可輸入中英文字。
只有經過驗證測試的 AP 才能完整呈現所有的功能,目前支援的 AP 型號及管理方式如下:
型號 |
命令模式 |
|---|---|
Zyxel NWA50-AX |
SSH |
Zyxel NWA50-AX-PRO |
SSH |
Zyxel NWA90-AX |
SSH |
Zyxel NWA90-AX-PRO |
SSH |
Zyxel NWA110-AX |
Telnet / SSH |
Zyxel NWA130-BE |
SSH |
Zyxel NWA210-AX |
Telnet / SSH |
Zyxel NWA1123-ACv2 |
Telnet / SSH |
Zyxel NWA1123-ACv3 |
Telnet / SSH |
Zyxel NWA1123-AC-HD |
Telnet / SSH |
Zyxel NWA1123-AC-PRO |
Telnet / SSH |
Zyxel NWA5121-NI |
Telnet / SSH |
Zyxel NWA5123-AC |
Telnet / SSH |
Zyxel NWA5123-AC-HD |
Telnet / SSH |
Zyxel NWA5123-NI |
Telnet / SSH |
Zyxel WAC6103D-I |
Telnet / SSH |
Zyxel WAX510D |
Telnet / SSH |
Zyxel WAX610D |
Telnet / SSH |
Zyxel WAX620D-6E |
SSH |
Zyxel WBE510D |
SSH |
Zyxel WBE530 |
SSH |
Zyxel WBE630S |
SSH |
Zyxel NWA110BE |
SSH |
Zyxel NWA210BE |
SSH |
Netgear WAC510 |
SSH |
【IP】:Wireless AP 的 IP 位址,例如:192.168.1.5。
【命令模式】:NG-UTM 使用哪一種協定跟後面的 AP 溝通,有 Telnet 跟 SSH 二種,Telnet 為非加密的連線,所以一般都會建議使用加密的 SSH 連線。
【命令 Port】:Telnet 使用 TCP 23,SSH 使用 TCP 22。
【登入帳號】:無線 AP 的管理者帳號。
【登入密碼】:無線 AP 的管理者密碼。
【連線測試】:驗證填入的資料是否正常,NG-UTM 能跟設定的無線 AP 正常地溝通。
• AP 列表
所有被管理的無線 AP 都會按照設定的群組分類,顯示每一台被管理的 Wireless AP 的狀態跟使用人數。
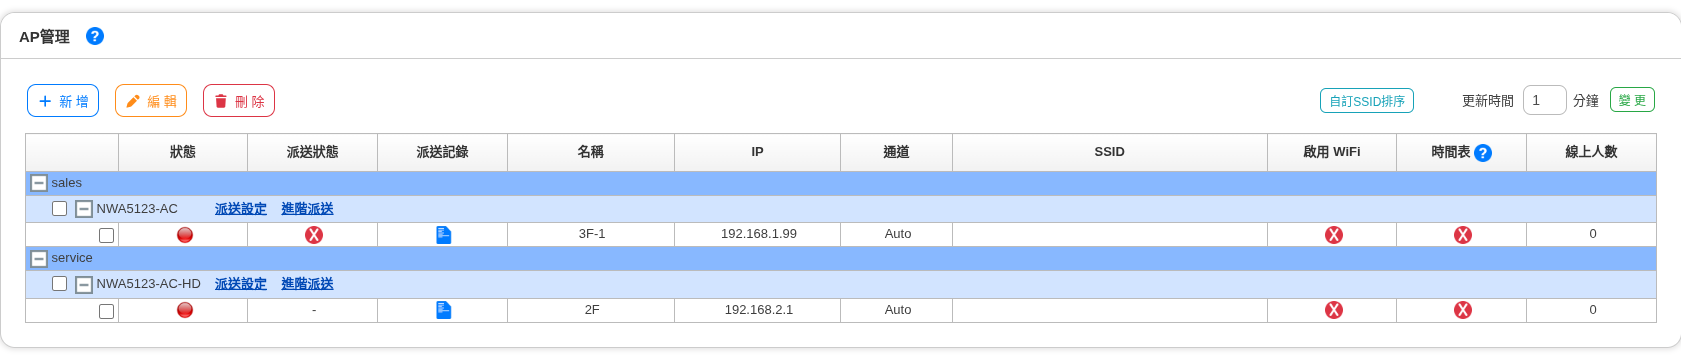
圖 2.28. 無線 AP 列表#
【AP 管理請求】:每個被新增的 AP 設備,都會發出被管理的請求,當管理者接受後,才會進入 AP 設備的列表中。如果有新的 AP 要加入,這裡就會呈現數量,管理者點選後就可以加入。
【群組名稱】:按照群組名稱分類所有的 AP 設備。
【狀態】: 代表斷線,NG-UTM 無法跟 Wireless AP 取得聯繫;
 代表連線中。
【通道】:目前 Wireless AP 使用的無線通道,如果是自動選擇通道則會顯示 Auto。
【SSID】:SSID 跟使用的頻帶。不同 AP 支援的頻帶不一樣,有些只有 2.4G,有些支援 2.4G/5G,也有支援6G的型號。
【線上人數】:每個 SSID 目前有多少人正在使用。點選線上人數,NG-UTM 就會顯示過去利用這個 SSID 上網的人數統計圖,管理者可以查詢當天或之前的歷史資料。
Note
此處是根據每個 SSID 列出使用人數,而在「系統狀態 > 連線狀態 > AP管理成員列表 」會列出所有正在使用無線設備的設備。
【流量】:每個 SSID 目前的流量。
• Wireless AP 派送設定
所有被管理的無線 AP 都可以利用 NG-UTM 將常用的設定檔派送到無線 AP 上。例如:SSID 可以更改無線 AP 上管理者的密碼,下列針對無線常用的功能解說。
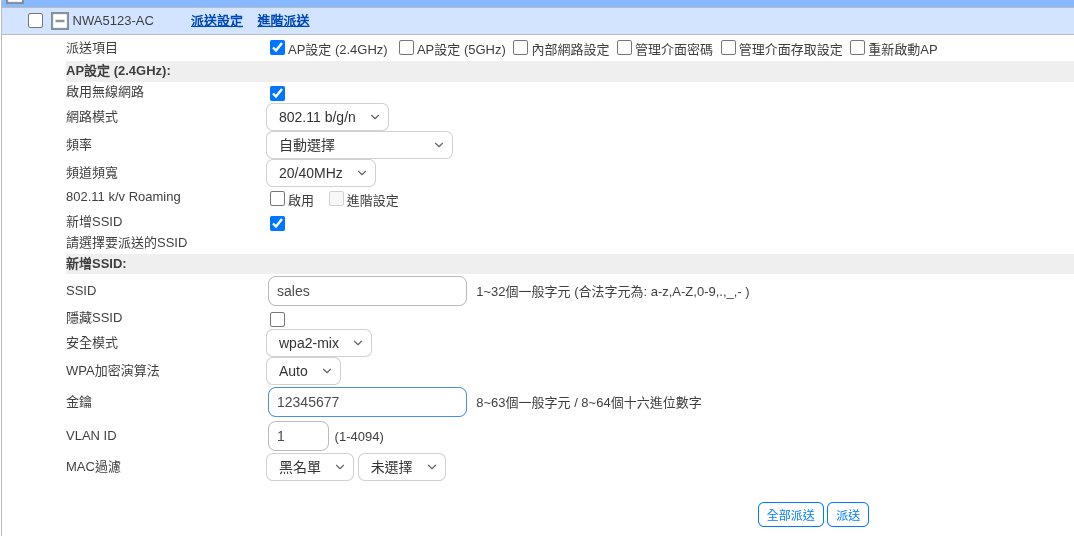
圖 2.29. 無線 AP 設定派送#
【派送項目】:選擇要執行派送的項目,有 AP 設定、內部網路、管理介面密碼跟管理介面存取等。
針對 AP 設定的細節:
【網路模式】:不同的頻率有不同的網路模式。如:802.11 b/g/n、802.11 ac。
【頻率】:指定使用頻率或是自動選擇。
【頻道頻寬】:使用較高的頻寬可以提高無線網路的傳輸速度,但是會增加干擾的機會。
【802.11 k/v Roaming】:此功能讓無線裝置在不同 Wi-Fi 存取點之間移動時,能保持網路連線的穩定性與流暢度。
【新增 SSID】:在原有的無線 AP 上再增加一組 SSID。
2.8.3. MAC 過濾#
MAC 過濾內可設定黑白名單,內容為連線裝置的 MAC 位址。設定完成後可在 AP 管理內套用。
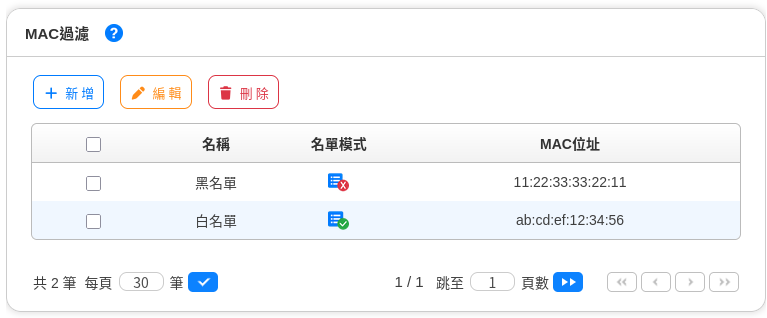
圖 2.30. MAC 過濾列表#
點選 按鈕,進入新增一筆 MAC 過濾設定:
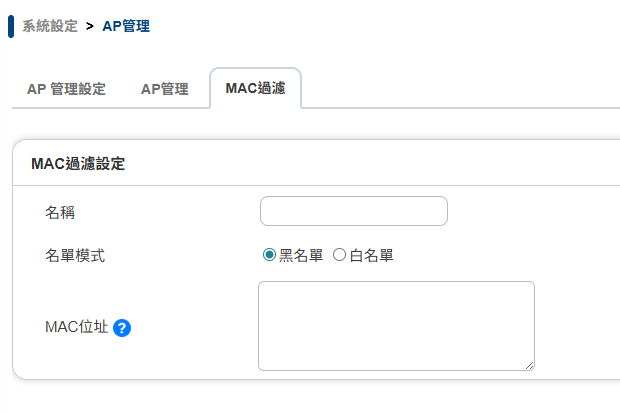
圖 2.31. MAC 過濾設定#
【名稱】:此筆 MAC 過濾的名稱,方便管理者辨識。
【名單模式】:黑名單或白名單。
【MAC 位址】:可設定多筆,一行一組。
2.9. 特徵碼更新#
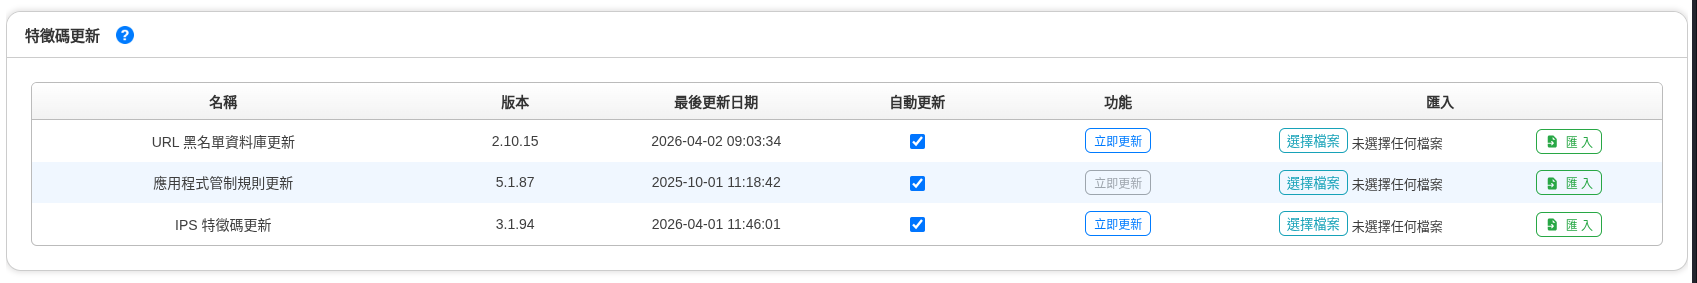
圖 2.32. 特徵碼更新#
管理者也可以點選 按鈕,立刻檢查。
應用程式的特徵隨使用版本變化,判斷的特徵值就會改變,所以管理者應該套用自動檢查及更新,確保管理的應用程式能正常運作。
2.10. 雲端管理服務#
而 EyeCloud 雲眼管理系統就是一個集中式的雲端管理設備,透過瀏覽介面可以針對旗下設備包含防火牆、UTM、無線AP、交換器或郵件伺服器…等,輕鬆從任何一地進行設定、管理、監控與問題排除。
2.10.1. 雲端管理服務#
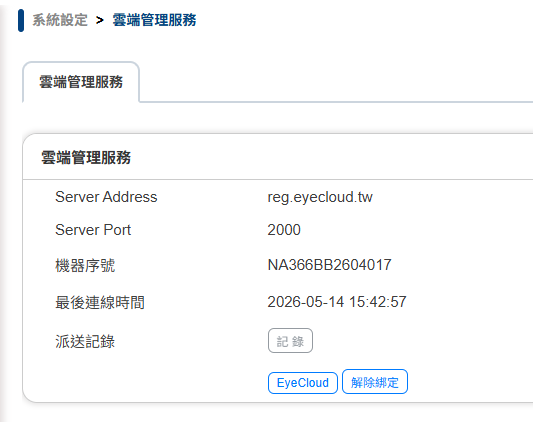
圖 2.33. 啟用中的雲端管理#
【Server Address】:雲端管理伺服器的 IP 位址或是網域名稱。
【Server Port】:雲端管理伺服器跟 NG-UTM 溝通使用的 Port,預設為 TCP 2000。
【機器序號】:NG-UTM 的機器序號。
【最後連線時間】:NG-UTM 跟雲端管理伺服器最後一次溝通的時間。
【Eyecloud】: 將 NG-UTM 跟 Eyecloud 綁定。點選後可以讓管理者綁定已經申請過的 Eyecloud 帳號密碼,或新申請一個 Eyecloud 帳號。
2.10.2. 雲端管理#
雲端管理的網址是 https://eyecloud.tw ,可以事先申請 Eyecloud 帳號,把設備託管到雲端。只要用一個 Eyecloud 帳號,就可管理多台的 NG-UTM。
在 https://eyecloud.tw ,建立新帳號。
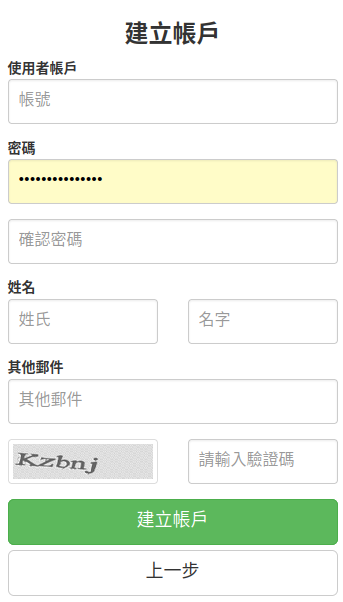
圖 2.34. 建立 EyeCloud 帳戶#
登入雲端管理系統後,新增欲託管的設備。
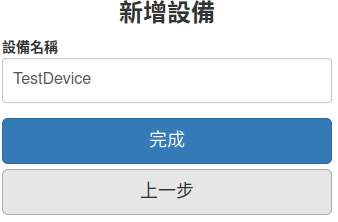
圖 2.35. 新增設備#
管理託管的設備。
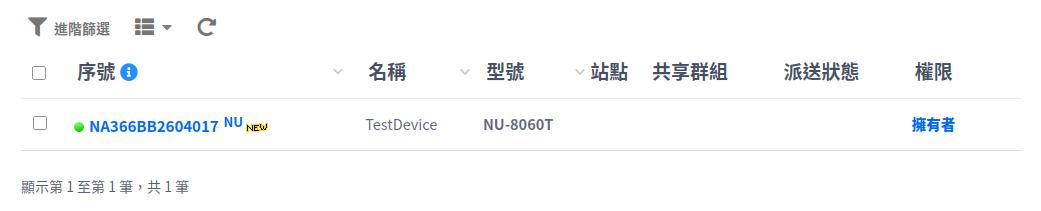
圖 2.36. 新增設備成功#
在「訊息通知 > 通知項目」可查看設備狀態:
綠 → 橘:系統運作正常 → 正常連線,但綁定的AP狀態為 off
綠 → 黃:系統運作正常 → 10~20 分鐘沒有和 server 連線
黃 → 紅:10~20 分鐘沒有和 server 連線 → 20 分鐘以上沒有和 server 連線
黃 → 橘:10~20 分鐘沒有和 server 連線 → 正常連線,但綁定的AP狀態為 off
紅 → 綠:20 分鐘以上沒有和 server 連線 → 系統運作正常
紅 → 橘:20 分鐘以上沒有和 server 連線 → 正常連線,但綁定的AP狀態為 off
灰 → 綠:從沒有和 server 連線過 → 系統運作正常
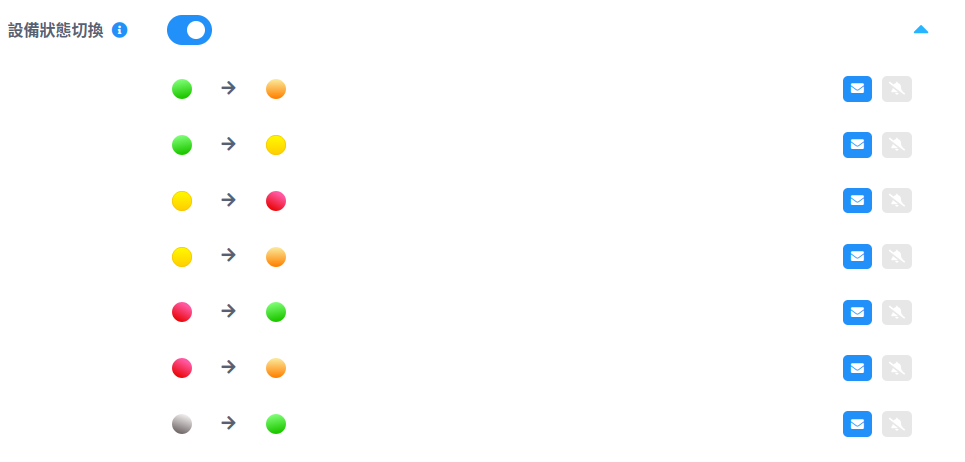
圖 2.37. 設備狀態切換燈號解釋#
• 解除綁定雲端管理服務
在【雲端管理服務】中點選「解除綁定」雲端管理服務,此台設備就會脫離雲端管理的機制。
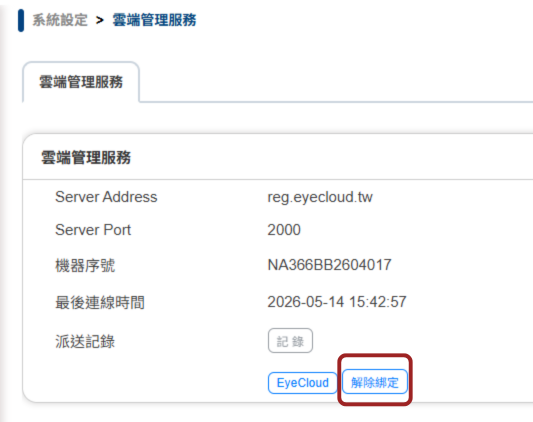
圖 2.38. 解除綁定雲端管理服務#
解除綁定後會顯示此設備尚未與 EyeCloud 綁定。
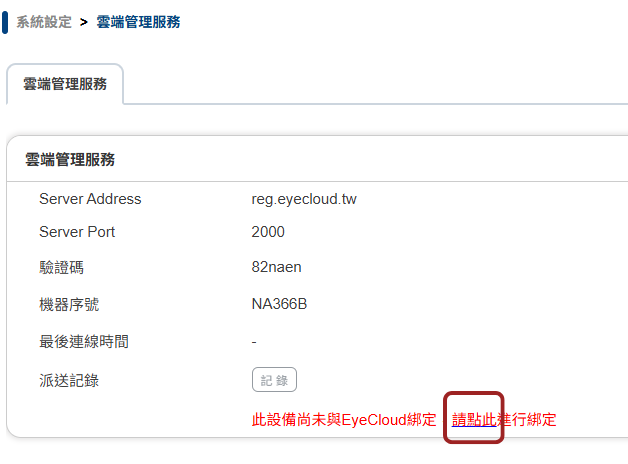
圖 2.39. 此設備尚未與 EyeCloud 綁訂#
2.11. SSL 憑證設定#
SSL 憑證設定功能統一管理防火牆要使用的憑證,目前會使用憑證的功能為 管理介面存取設定 、 WEB 服務 、 郵件 SSL 憑證設定 、 WAF 設定 管理者可以在此上傳或產生憑證,再到相關的功能設定中選擇要使用的憑證。
這樣的好處是管理者不用在每個功能設定中重複上傳憑證,且可以統一管理所有的憑證資訊。 且因為憑證可以事先上傳,管理者在更新憑證時能夠先把新的憑證上傳到系統中,在舊的憑證過期可以快速切換到新的憑證,減少服務中斷的時間。
憑證有三種產生方式:
自簽憑證:管理者可以透過防火牆自行產生憑證。雖然能提供加密連線,但瀏覽器會視此為不安全的連線,因為瀏覽器無法驗證自簽憑證的合法性。
匯入憑證:如果管理者已經有合法憑證,可以直接匯入到系統中。
Let’s Encrypt:利用 Let’s Encrypt 服務,由系統向 Let’s Encrypt 申請合法憑證,管理者只要在 DNS 伺服器上配合設定。
Let’s Encrypt 憑證帳號設定
【電子郵件】:此電子郵件可接收 Let’s Encrypt 發出的通知信件。欄位可以為空。
SSL憑證管理
這邊顯示目前防火牆使用的憑證資訊。預設會是自行簽發的私有憑證,此類憑證雖然能為管理介面提供加密連線, 但瀏覽器會視此為不安全的連線,因為瀏覽器無法驗證私有憑證的合法性。 這也使瀏覽器在連線管理介面時會跳出警告頁面,確認連線者是否要繼續。 若想避免此狀況,就需要使用 SSL憑證設定 讓防火牆擁有合法憑證。
這邊顯示目前防火牆儲存的憑證和其資訊,包含憑證的主體、簽發者、有效期限等資訊。 預設有三張自行簽發的憑證。使用中的憑證名稱會以綠色字體顯示。
Default: 防火牆管理介面使用的預設憑證
Default Mail Certificate: 防火牆郵件服務使用的預設憑證
Default Web Certificate: 防火牆 WEB服務使用的預設憑證
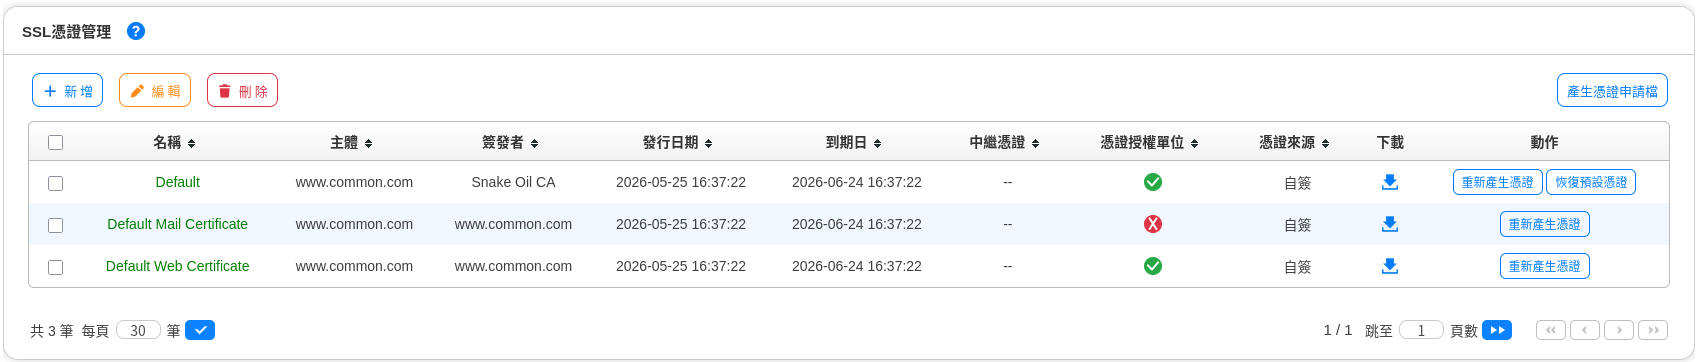
圖 2.40. 憑證資訊#
【名稱】:憑證的名稱,管理者可以自訂,方便辨識。
【主體】:取得此憑證的擁有者(通常為網域名稱、組織或設備)。
【簽發者】:核發此數位憑證的機構或伺服器名稱。
【發行日期/到期日】:此憑證生效與失效的時間範圍。
【中繼憑證】:串接根憑證與終端憑證的橋樑,用於建立完整的信任鏈。
【憑證授權單位】:是否為負責審核身分並簽發憑證的受信任機構(CA)。
【憑證來源】:憑證的來源,為自行簽發、匯入檔案或透過 Let’s Encrypt 申請其中一項。
【下載】:下載憑證檔案。壓縮檔中包含憑證檔(.crt)、私密金鑰(.key)檔和中繼憑證檔(如果有的話)。
【動作】:對憑證執行操作,自行簽發的憑證可以在此重新產生,let’s encrypt的憑證可以在此更新。
【產生憑證申請檔】:位於畫面右側。產生憑證簽發要求(CSR)檔案,以便向授權單位申請憑證。
憑證設定模式
點擊 圖示新增憑證,在此選擇憑證的產生方式。
自簽
分為自訂和檔案讀取兩種方式。使用自訂的方式需要管理者手動輸入下方的憑證識別名稱,使用檔案讀取的方式則會帶入檔案中的資訊。
【有效期限】:憑證的有效期限,從產生日算起。
【簽為憑證授權單位(CA)】:將此憑證設為憑證授權單位,讓此憑證可以簽發其他憑證。
Note
目前只支援在 WEB 服務 使用。尚不支援使用此憑證再簽發其他憑證。
【簽發者】:選擇由哪個單位簽發此憑證。
【憑證識別名稱】:以下資訊為憑證識別名稱,是用來唯一識別憑證擁有者身分,管理者可以根據自己的需求填入不同的資訊:
二碼國碼:TW
州/省別:TAIWAN
所在城市:TC
組織名稱:L7FW
單位名稱:L7FW
網站名稱:www.example.com
申請人員Email:help@example.com
憑證檔案
可以在此匯入已經申請好的憑證檔案,包含憑證檔(.crt)、私密金鑰(.key)檔和中繼憑證檔(如果有的話)。 匯入後就可以在相關的功能設定中選擇要使用的憑證。
Let’s Encrypt憑證
Let’s Encrypt 是合法的憑證發放單位,NG-UTM 可以把申請的動作簡化,管理者只要提出申請並在 DNS 伺服器上搭配設定就可以。 DNS 有以下兩種方式可以使用:
本機 DNS 伺服器 - 自動更新。使用本機DNS伺服器,當憑證效期低於14天,系統會自動更新憑證 參考 DNS 伺服器 ,將網域的 DNS 設定在 NG-UTM 上,系統就會在憑證到期前自動更新。
外部 DNS 伺服器 - 自行更新。使用外部DNS伺服器,請於SSL憑證到期前,自行點擊[申請憑證]來更新。
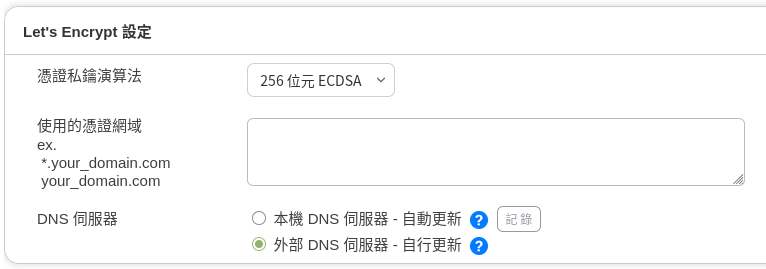
圖 2.41. 憑證更新#
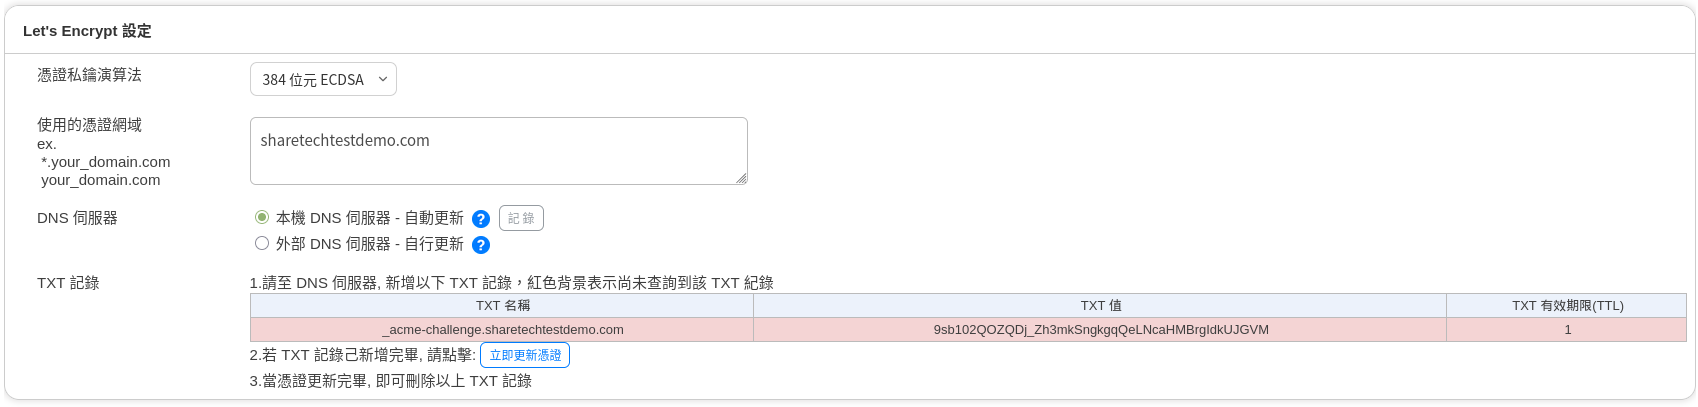
圖 2.42. 申請憑證#
【使用的憑證網域】:輸入申請的網域名稱,按下【申請憑證】系統就會自動向 Let’s Encrypt 提出申請。
【TXT 紀錄】:申請成功後,Let’s Encrypt 會送出 TXT 值,管理者必須在 DNS 伺服器上加入一筆 TXT 紀錄,以上面範例 TXT 名稱為
_amce-challenge.sharetechtestdemo.com,並在名稱上填入 TXT 值。當 Let’s Encrypt 驗證 TXT 後 ,憑證就會被匯入到 NG-UTM 上。
2.12. 不斷電系統#
2.12.1. 不斷電系統#
• 設定
先在【連接模式】中選擇運作模式,每種運作模式的設定都不一樣。
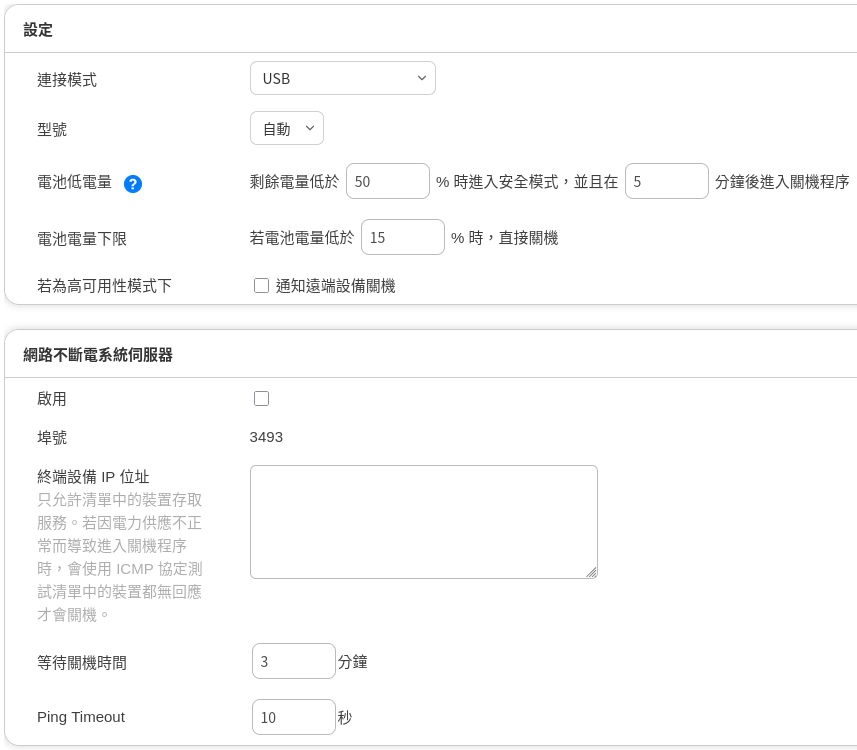
圖 2.43. USB 連接設定#
1. USB 連接模式
防火牆透過自己的USB介面和UPS連接
【型號】:選擇 UPS 的型號。
自動:系統自動跟設定的 IP 位址溝通,溝通後的型號會列在【UPS 資訊】中。
自訂:從 ShareTech 驗證過的型號中選取,目前有 5 個 UPS 型號驗證過。
【電池低電量】:當電池的電量低於設定值,預設值是 80%,系統就會進入安全模式,此時會中斷對外備份的機制,並且在設定的分鐘數後進入關機程序。
【電池電量下限】:當不斷電系統的電池少於設定值,系統直接進入關機程序。
【若為高可用性模式下】:在 HA 模式下,通知另外一台設備要同步執行關機動作。
2. SNMP v1 連接模式
【UPS 設備 IP】:輸入不斷電系統的 IP 位址及埠號,系統會使用 SNMP v1 協議自動跟不斷電系統溝通,溝通後的訊息會出現在【UPS 資訊】中。
3. SNMP v2c 連接模式
【UPS 設備 IP】:輸入不斷電系統的 IP 位址及埠號。
【存取 SNMP 服務的帳號】:輸入不斷電系統設定的 SNMP v2c 帳號,系統會使用 SNMP v2c 協議自動跟不斷電系統溝通,溝通後的訊息會出現在【UPS 資訊】中。
4. SNMP v3 連接模式
【UPS 設備 IP】:輸入不斷電系統的 IP 位址。
【存取 SNMP 服務的帳號】:輸入不斷電系統設定的 SNMP v3 帳號,系統會使用 SNMP v3 協議自動跟不斷電系統溝通,溝通後的訊息會出現在【UPS 資訊】中。
【認證用密碼】:SNMP v3 驗證帳號時使用的密碼,驗證密碼的方式有 SHA 跟 MD5 二種,這些資料都要跟 UPS 主機設置的一樣。
【傳輸用密鑰】:SNMP v3 在資料傳輸使用的加密密碼,加密模式有 DES 跟 AES 二種,這些資料都要跟 UPS 主機設置的一樣。
5. 網路不斷電系統伺服器連接模式
防火牆透過IP和埠號連到不斷電系統伺服器
【型號】:選擇 UPS 的型號。
自動:系統自動跟設定的 IP 位址溝通,溝通後的型號會列在【UPS 資訊】中。
自訂:從 ShareTech 驗證過的型號中選取,目前有 5 個 UPS 型號驗證過。
【伺服器 IP 位址/埠號】:輸入不斷電系統的 IP 位址及埠號,系統會自動跟不斷電系統溝通。
• 網路不斷電系統伺服器
在 USB 及 SNMP 模式下,NG-UTM 還可以當不斷電設備跟其他設備的溝通媒介,把不斷電系統的資訊,透過網路轉給網路上的設備使用。
【啟用】:預設不啟用這項功能,整台 UPS 只給本機使用。
【終端設備 IP 位址】:需要這項服務的設備端 IP 位址,當 UPS 低電量時發送通知過去。
【等待關機時間】:遠端設備關機需要多少時間。NG-UTM 會等待這個時間後才會進入關機程序。
【Ping Timeout】:NG-UTM 跟遠端設備用 ICMP (PING) 的動作確認設備是否存活。
2.12.2. UPS 日誌#
系統跟 UPS 溝通的紀錄,包含時間及發生的事件。 如下圖
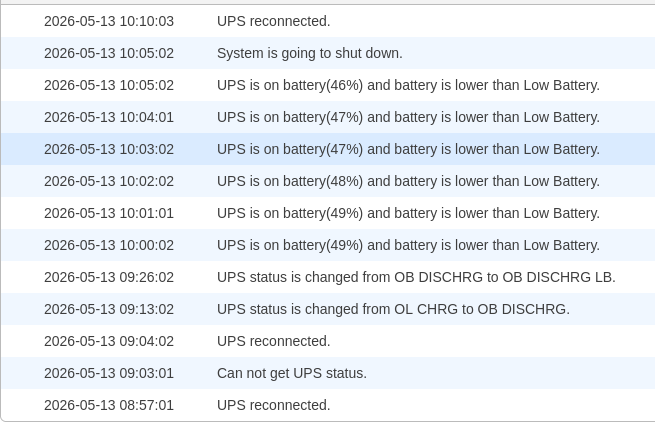
圖 2.44. USB 日誌#
2.13. CMS#
CMS (Central Management System) 簡單來說,只要把中心端的設備設成 CMS Server 端,就可以管理所有外點的 NG-UTM。
CMS 跟雲端管理服務雖然都是提供類似的設備管理功能,運作上還是有點不一樣。
CMS 需要中心端有固定 IP 位址或是用 DNS 的固定網名,目的是讓遠端的用戶端能夠找到伺服器端。
CMS 的中心端需要有硬碟的 NG-UTM 設備。
CMS 只能管理 NG-UTM,不能管理 ShareTech 的其他設備,例如:郵件伺服器。
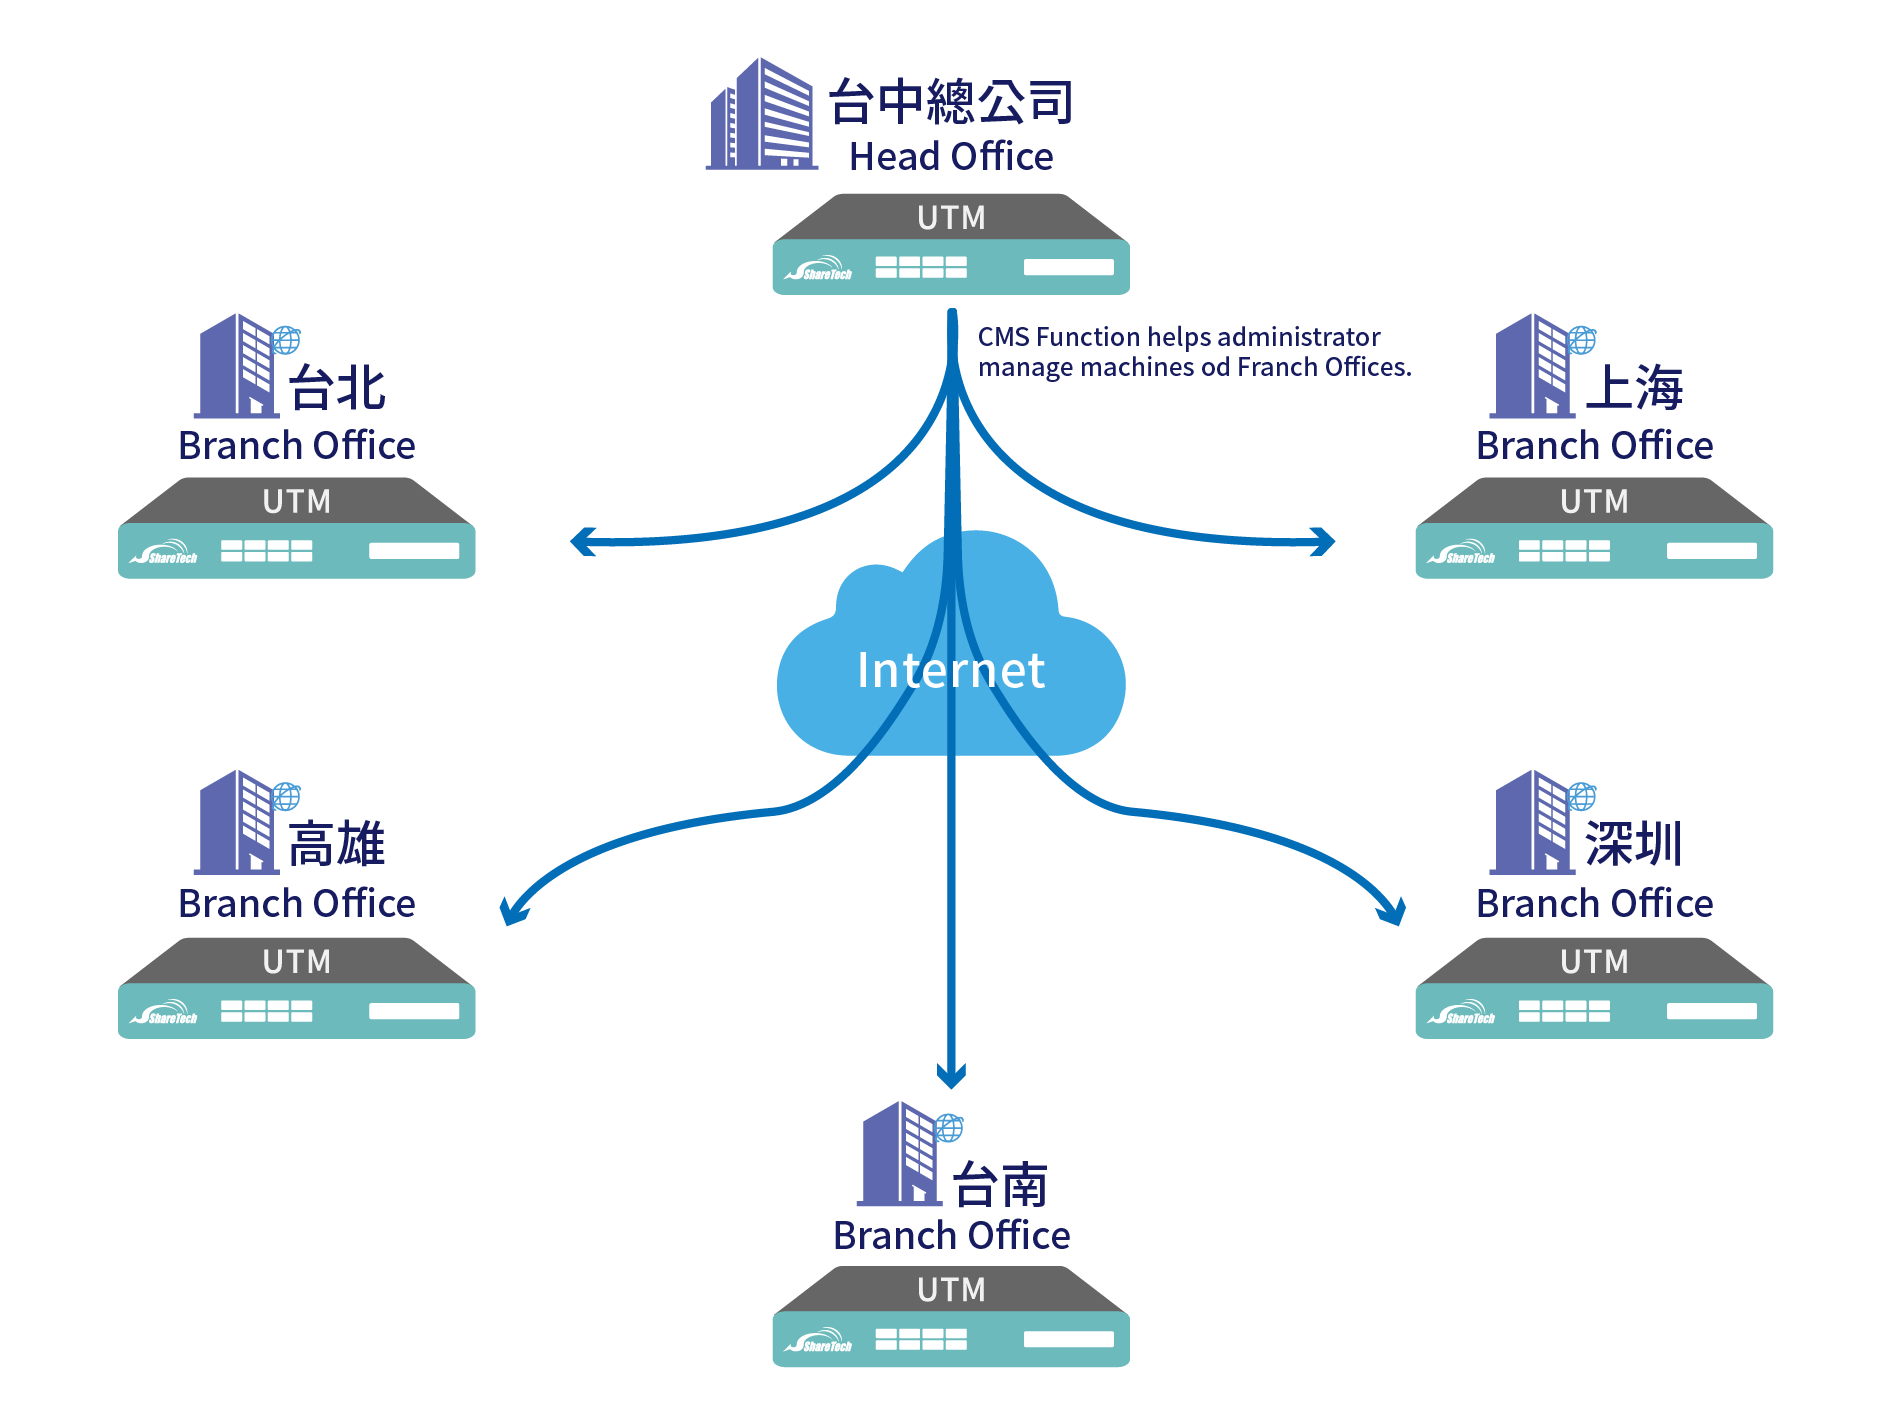
圖 2.45. CMS 示意圖#
2.13.1. CMS 基本設定#
每一台 UTM 防火牆的 CMS 系統都可以扮演成 Client 端或是 Server 端,而如果本身沒有硬碟,則只能扮演成 Client 端。
• CMS 基本設定
【啟用】:是否啟用 CMS 功能。
【模式】:CMS 運作模式是 Client 或 Server,選擇不同模式其設定項目也不同,以下分別說明。
1. 設為 Client 端
CMS 運作原理相當簡單,設為 Client 端的設備會定時跟 Server 端傳送訊息並賦予 Server 端管理權限。
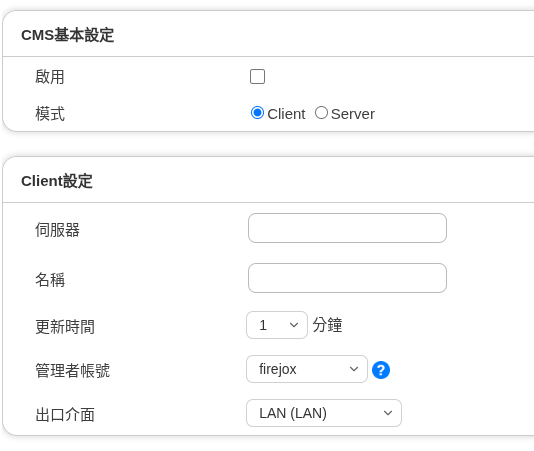
圖 2.46. CMS 設為 Client 端#
【伺服器】:CMS Server 端的域名或是 IP 位址,必須在網際網路上能夠找到的域名或是 IP 位址。
【名稱】:Client 端在 Server 端顯示的名稱,例如:UTM-台北。
【更新時間】:間隔多久向 Server 端更新資料,設定值為 1~30 分。
【出口介面】:使用哪個出口線路向 Server 端回報,系統會自動列出所有的出口線路讓管理者選擇。
2. 設為 Server 端
將此設備設定成 Server 端,管理者只要登入 Server 端就可以管理所有的設備。
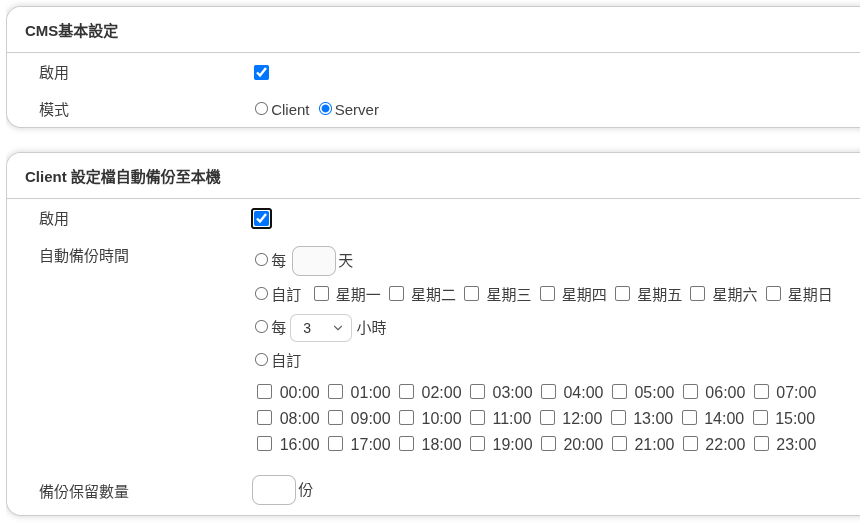
圖 2.47. CMS 設為 Server 端#
當 CMS 的伺服器端,啟用定期備份 Client 的設定檔,備份的時間可以自訂週期。備份後,萬一 Client 故障或是設定錯誤,都可以透過 CMS 伺服器還原之前的設定。
【啟用】:啟用備份 Client 端設定檔功能。
【自動備份時間】:週期性地備份資料,週期越短系統的負荷越大。
【備份保留數量】:備份的設定檔要存幾份,一般來說 5 份就已經足夠,份數越多占的儲存空間越大。
2.13.2. CMS 監控狀態#
1、接受 Client 端
每個 Client 端設定成功後對 CMS Server 端發送接管請求,Server 端的管理者選擇接受後,CMS Server 端才會開始處理這一個 Client 的資料。
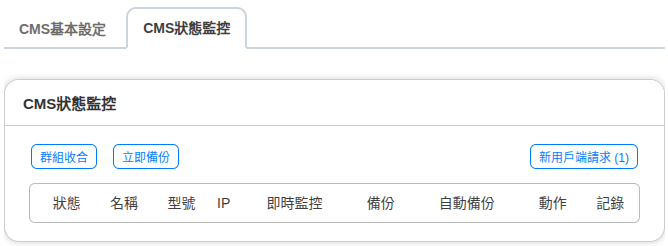
圖 2.48. 接受新的 Client 設定#
2、管理 Client 端
每個 Client 可分成不同的群組,Server 端會即時地顯示目前設備的狀態。
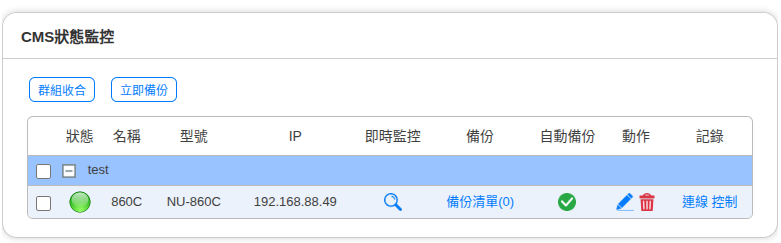
圖 2.49. Client 列表#
【狀態】:以顏色區分, 綠色代表 Client 端有定時地按照設定的時間跟 Server 端回報,橘色代表這個設備超過 3 次沒回報資訊,紅色代表這個設備屬於斷線階段,灰色代表沒有任何更新的資料。
【名稱】:Client 端設定的名稱,預設是以 Client 端為主,但 Server 端可以依據自己的需求更改任何名稱。
【型號】:Client 端的型號。
【IP】:Client 端目前的 IP 位址。
【即時監控】:按下圖示之後,會先跳出 Client 設備的狀態資訊,還可以從這裡連到 Client 的管理介面。空白代表 Client 沒有授予 Server 管理權限。
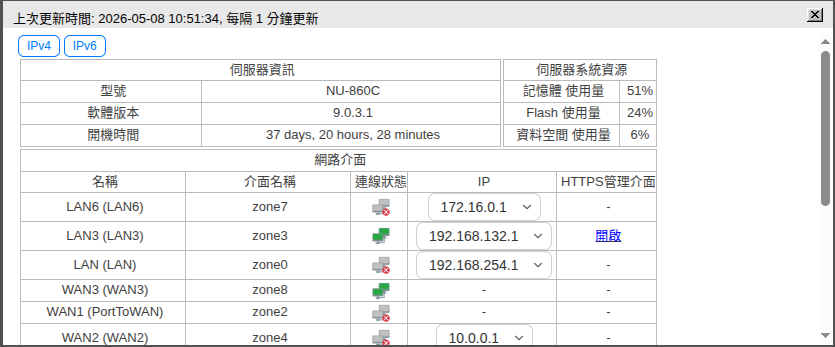
圖 2.50. 即時監控#
【備份】:目前儲存在 Server 端的設定檔備份份數,括弧內的就是份數,點選後就可以查看異動的資訊或是執行還原設定的動作。
【自動備份】:是否有啟動自動備份設定檔功能。
【動作】:修改 / 刪除 Client 端的設定。
當按下  按鈕後,就可以修改 Client 端的顯示資訊:
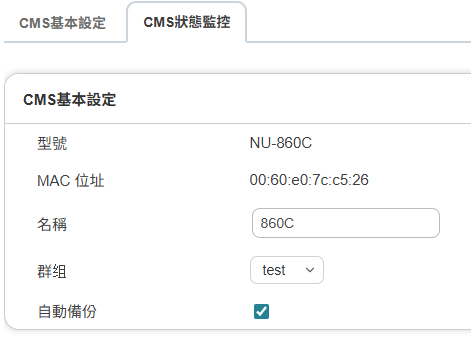
圖 2.51. 修改 Client 資訊#
〖型號 / MAC 位址〗: Client 端的型號及 MAC 位址,這 2 個訊息不能更改。
〖名稱〗:Client 端設定的名稱,預設是以 Client 端為主,但 Server 端可以依據自己的需求更改任何名稱。
〖群組〗:這個 Client 端是歸類在哪一個群組下,選擇已經建立的群組或是自訂,選擇自訂時,在後面的空格中填入要新增的群組名稱。
〖自動備份〗:是否要啟用自動備份設定檔功能。
【記錄】:分成連線跟控制 2 種,連線是指 Client 端跟 Server 端的通聯紀錄,控制是由 Server 端下了哪些控制命令給 Client 端。
【群組收合】:管理者可以按下【群組收合】的按鈕,切換群組間的顯示訊息。
【立即備份】:選定 Client 端後,按下【立即備份】按鈕,立刻執行備份的動作。
• 備份 → 備份清單
CMS 系統最大的好處是可以自動且定時地將 Client 端設定檔備份下來。
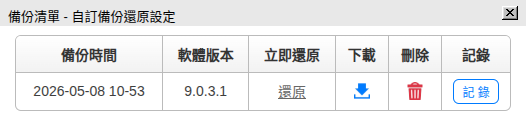
圖 2.52. 備份清單-自訂備份還原設定#
【備份時間】: 何時備份這個設定檔。
【軟體版本】: Client 端備份時的版本。
【立即還原】:還原 Client 端的設定檔 能夠快速地將 Client 端的設備還原到指定狀態,在還原時還可以指定時間執行。
在備份清單中選擇要還原的時間點備份下來的設定檔。
在【立即還原】按下【還原】按鈕,則 Server 端會將選擇備份的設定檔送到 Client 端設備。
【下載】:按下圖示後將這一個設定檔下載到本地端。
【刪除】:刪除這筆紀錄。
【記錄】:查看這個備份檔被修改了哪些設定。
2.14. 資料顯示筆數#
設定 UTM 中所有顯示資料一頁的筆數,範圍從 10 到 50 筆。
每一主項內會有多個子項,只有當勾選「詳細設定」時,次項目的筆數設定才有效,否則將參考主項目。
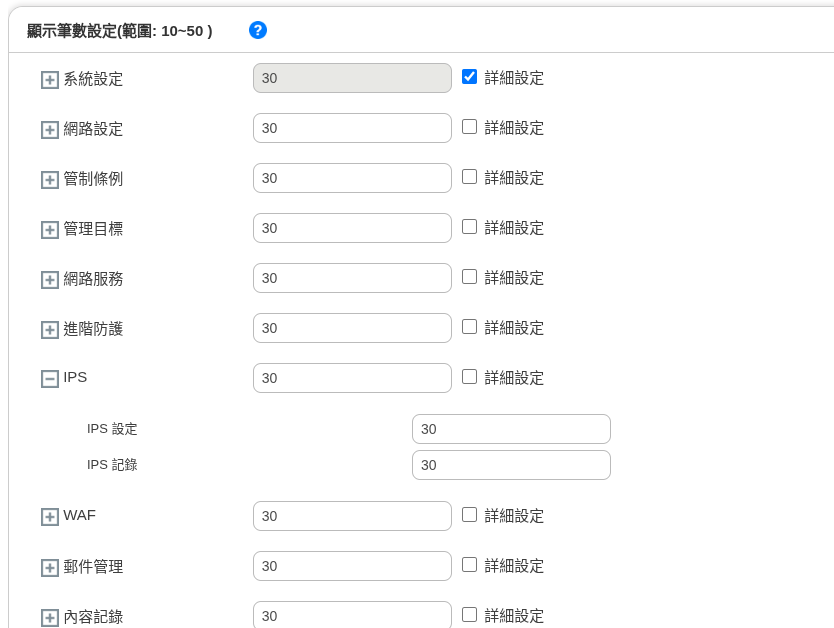
圖 2.53. 資料顯示筆數#